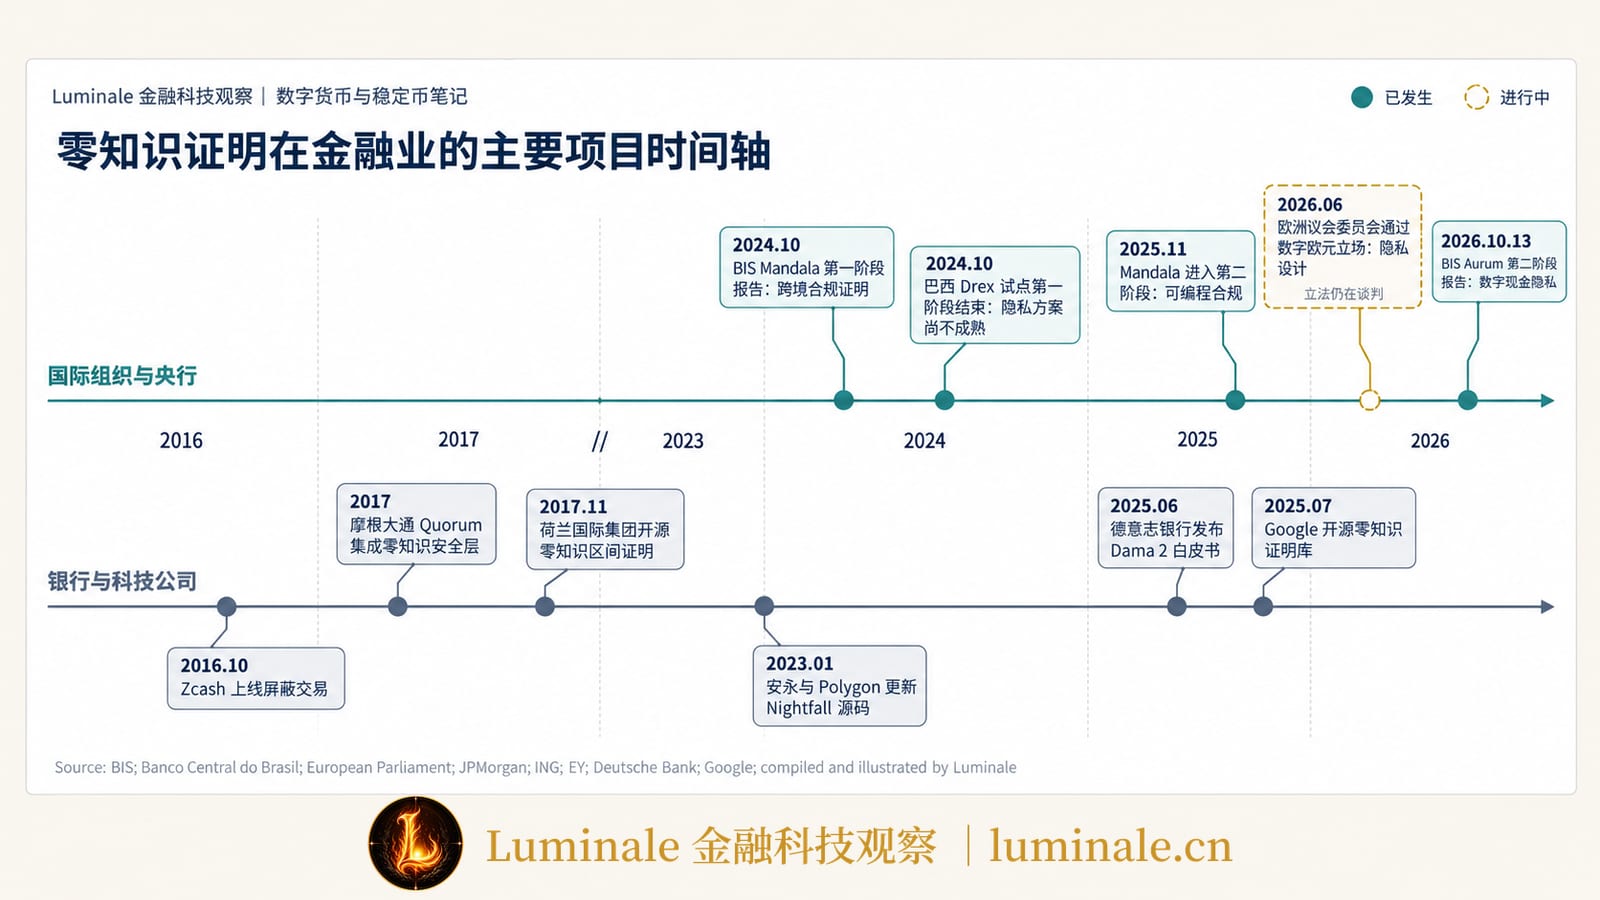
2026 年 10 月 13 日,国际清算银行(Bank for International Settlements, BIS)创新中心香港中心发布了 Aurum 项目第二阶段报告。这个项目和香港金融管理局(Hong Kong Monetary Authority, HKMA)等机构合作,研究零售数字现金怎样在保护日常支付隐私的同时,满足反洗钱与反恐怖融资(Anti-Money Laundering / Countering the Financing of Terrorism, AML/CFT)的要求。原型用到的几项技术里,有一项是零知识证明(Zero-Knowledge Proof, ZKP)。报告的一句话很能代表它的思路:隐私应当由技术来保证,而不只是依靠机构承诺“我们不会看”[1]。
再往前一年多,巴西中央银行在数字雷亚尔 Drex 试点第一阶段报告里给出了相反方向的结论:试点测试的几种隐私方案都以零知识证明为基础,它们在匿名化上取得了进展,但还存在一些限制,暂时无法满足业务需要;监管机构对代币缺乏控制、可编程性和可组合性受限,说明这些方案离一个稳健的金融体系的基本要求还有距离[2]。
两份报告讨论的是同一个问题:金融业务搬上共享账本以后,谁能看到什么。本站此前的几篇文章讲过区块链、智能合约、稳定币、央行数字货币和代币化存款,本文接着讲零知识证明:它证明的是什么,在区块链上怎样使用,放进代币化金融后能解决哪些业务问题,以及 BIS、各国央行和金融机构的相关项目进展到了哪一步。
一、区块链越透明,金融机构越难上链
《什么是区块链?》一文提到过区块链的取舍:共享账本让所有参与者都能验证交易,代价之一是隐私保护更复杂。
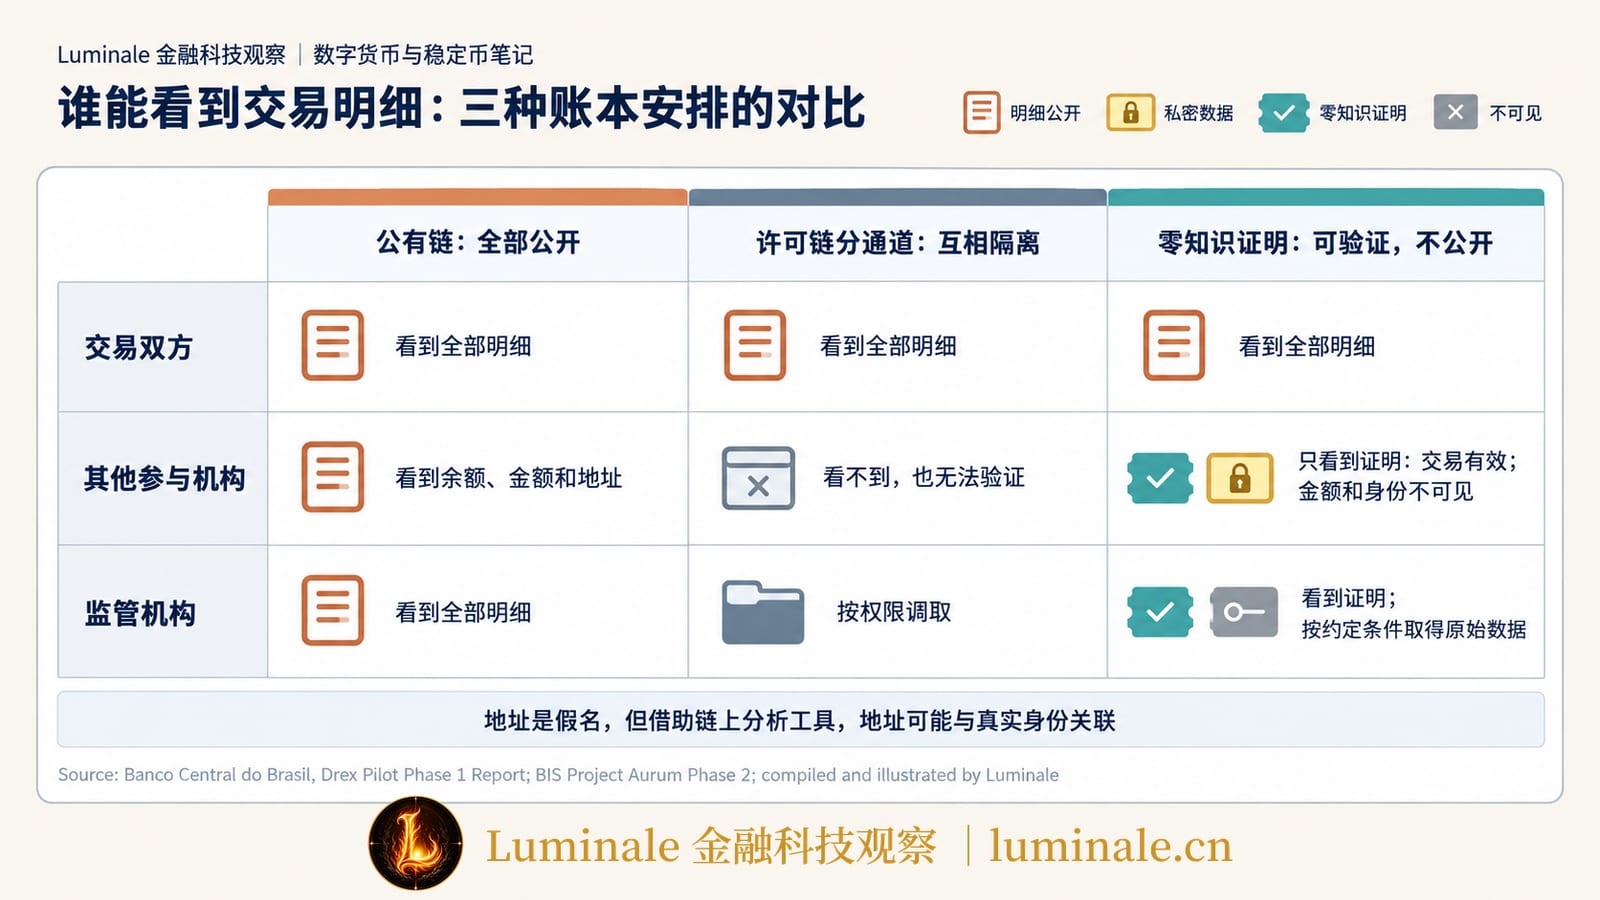
在比特币、以太坊这样的公有链上,地址本身不带姓名,但每个地址的余额、每笔转账的金额和去向,任何人都可以查到。这种状态通常称为假名(pseudonymity)。公有链上的资产和地址是怎样运作的,可以参考《什么是加密资产?从 Bitcoin、Ether 到无支持资产的金融逻辑》。巴西央行在 Drex 报告里描述得很直接:分布式账本会把参与者、交易和余额暴露给网络中的任何成员,隐私取决于把账户号码和真实身份关联起来的难度,这件事并不总是容易,但借助链上分析工具是可以做到的[2]。链上分析公司的业务,很大一部分就是做这种关联。
对金融机构来说,这意味着三类信息可能暴露。
第一类是客户信息。客户的账户余额、消费记录和收付款对象,银行有法定的保密义务。
第二类是机构自身的商业信息。一家银行在代币化债券市场上的持仓、报价、交易对手和流动性状况,一旦放在所有参与者都能查看的账本上,竞争对手就可以据此推断它的交易策略和资金压力。
第三类是只应报送给特定机构的数据。有些交易信息按规定只报给监管机构或交易报告库,不应该对其他市场参与者公开。
传统金融体系处理这个问题的办法是分开记账。每家银行只记自己客户的账,清算机构看到的是各家银行之间的应收应付,监管机构按权限调取数据,信任来自机构信用、法律责任和监管检查。转账时,付款行和收款行各自记账,再通过支付系统在央行账户上完成结算,任何一方都看不到全部信息。这个过程在《数字货币到底怎么记账?从账户、Token到CBDC账本设计》里有详细介绍。
代币化把资产和货币放到共享账本上之后,分开记账带来的信息隔离就弱化了。许可链(联盟链)的常见做法是限制谁能看,比如把账本分成多个通道,或者只让交易双方保存交易明细。这种做法可以保密,但其他参与者因此无法验证交易,共同验证的意义打了折扣;跨机构、跨链交易时,各自隔离的账本又需要额外的对接。
金融机构需要的,是在全部公开和互相隔离之间的另一种安排:账本上的其他参与者可以确认交易有效、规则被遵守,但不需要看到金额、身份和持仓本身。零知识证明提供的就是这种能力。
隐私需求本身也有三方。客户希望自己的交易不被无关方看到;金融机构要保护商业信息;监管机构则要求在必要时能够看到并追溯交易。三者的要求互相约束,任何一方的诉求都不能简单压倒另外两方。
二、零知识证明是什么
2.1 证明条件成立,但不交出答案
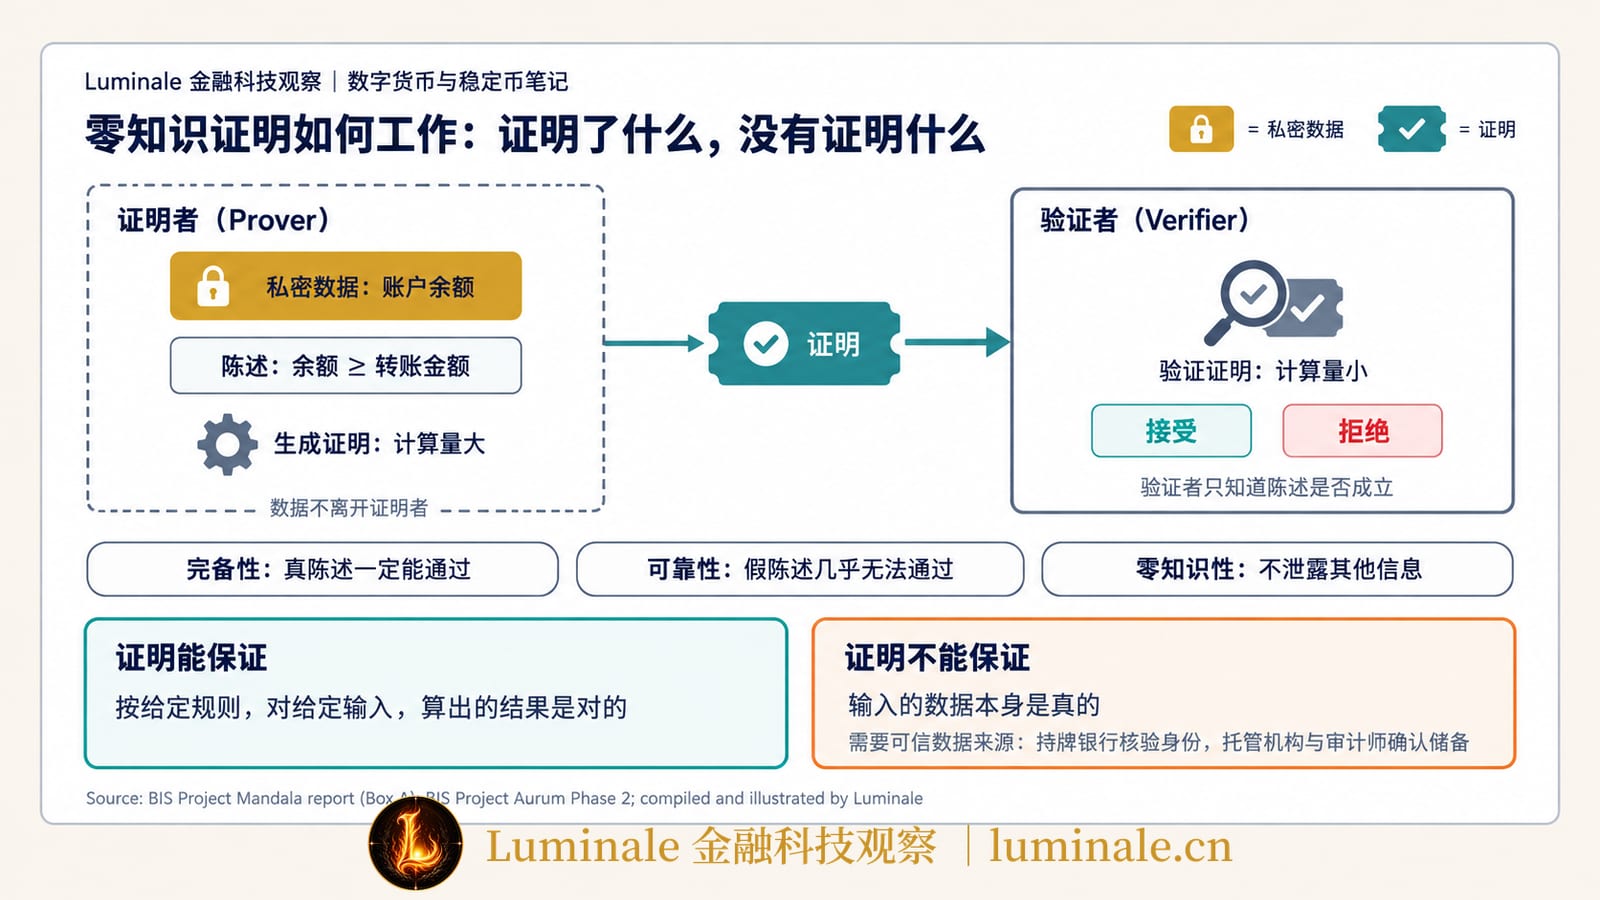
零知识证明的概念最早出现在 1985 年 Goldwasser、Micali 和 Rackoff 的论文里。它描述的是这样一种过程:证明者(Prover)向验证者(Verifier)证明某个陈述是真的,验证者除了知道这个陈述为真,得不到任何其他信息。
举个生活中的例子。办理签证时,申请人常常要证明自己有足够的存款。今天的做法是把银行流水交给签证官,签证官确认了余额,同时也看到了申请人所有的收入和支出。如果能交一份证明,内容只有“这个账户余额高于 5 万元”,签证官可以核实这份证明是真的,但看不到具体余额和交易明细,申请人需要暴露的信息就少得多。零知识证明要做的就是这件事。
密码学教材里常用山洞的例子说明它的原理。一个环形山洞有左右两条通道,深处有一道门把两条通道连起来,只有知道咒语的人才能打开。证明者走进山洞,验证者在洞口随机喊“从左边出来”或“从右边出来”。如果证明者不知道咒语,他只有一半的机会碰巧站在验证者要求的那一侧;如果每次都能按要求出来,重复二三十次之后,他碰巧蒙对的概率已经可以忽略不计。验证者因此相信他知道咒语,却从来没有听到咒语本身。
一个零知识证明系统要满足三个性质:
| 性质 | 含义 |
|---|---|
| 完备性(Completeness) | 陈述为真时,诚实的证明者一定能让验证者接受 |
| 可靠性(Soundness) | 陈述为假时,作弊的证明者几乎不可能让验证者接受 |
| 零知识性(Zero-knowledge) | 验证者除了陈述为真以外,学不到任何额外信息 |
山洞的例子需要双方一问一答多轮,属于交互式证明。区块链和金融系统用的大多是非交互式零知识证明:证明者一次性生成一段证明数据,任何拿到这段数据的人都可以独立验证,不需要再和证明者交流。这样的证明可以写进智能合约,由合约代码自动检查,也可以随支付指令在不同机构之间传递。智能合约怎样执行这类自动检查,可以参考《智能合约、可编程性与链上结算:金融交易自动化的基础》。
2.2 金融场景里常见的几种陈述
放到金融业务里,零知识证明要证明的陈述大致有三类。
第一类是区间证明:证明一个隐藏的数在某个范围内,比如账户余额大于转账金额,或者收入达到贷款门槛。荷兰国际集团(ING)2017 年开源了一套零知识区间证明代码,当时举的例子就是房贷申请人证明自己的收入落在某个区间内,而不用披露具体工资[3]。
第二类是集合成员证明:证明某个对象在一个集合里或不在一个集合里,比如一个地址在合格投资者白名单上,或者一个客户不在制裁名单上。数字身份领域的年龄核验也属于这一类。Google 在 2025 年 7 月开源了自己的零知识证明库,用于证明用户已满 18 岁,而不向网站提供生日等其他个人信息[4]。
第三类是计算正确性证明:证明一组计算按规则正确执行了,比如一批交易都按账本规则处理过,余额变化没有出错。第三章讲的扩容用途主要依靠这一类。
实际系统常用的证明方案有几种,读者只需要知道它们的取舍:
| 方案 | 特点 | 需要注意的地方 |
|---|---|---|
| zk-SNARK(零知识简洁非交互式知识论证) | 证明体积小,验证快,适合在链上或手机上验证 | 部分方案需要可信设置;生成证明比较耗时 |
| zk-STARK(零知识可扩展透明知识论证) | 不需要可信设置,抗量子计算的能力较好 | 证明体积比 SNARK 大 |
| Bulletproofs | 不需要可信设置,适合区间证明 | 验证速度比 SNARK 慢 |
可信设置(trusted setup)是部分 SNARK 方案在启动时生成公共参数的过程。生成参数时会产生一段秘密数据,如果这段数据没有被销毁而落到某个人手里,他就可以伪造证明。所以很多项目会让多个参与方共同生成参数,只要其中有一方诚实地销毁了自己那部分数据,参数就是安全的;也有项目直接选择不需要可信设置的方案。
还有一个特点贯穿后面的讨论:生成证明需要大量计算,验证证明却很便宜。这种不对称让零知识证明适合用来扩容,一方花力气算,众多验证者轻松地验;放到零售支付里,它又成了性能约束,因为付款人的手机或钱包要在付款时生成证明。
2.3 它证明了什么,没有证明什么
零知识证明保证的是:对于给定的输入,按照给定的规则,算出的结果是对的。它不保证输入数据本身是真实的。
如果一家机构用伪造的客户资料完成了“已通过 KYC”的证明,证明本身照样可以通过验证;如果稳定币发行人报给证明系统的储备数据是假的,储备证明也会显示一切正常。所以零知识证明离不开可信的数据来源,客户身份要由持牌银行核验,储备资产要由托管机构和审计师确认。
它也不等于加密。加密是把数据藏起来,只有持有密钥的人能读;零知识证明是在数据藏起来的情况下,证明数据满足某个条件。实际系统里两者经常一起使用。
在更大的隐私增强技术(Privacy-Enhancing Technologies, PETs)家族里,零知识证明只是其中一种。多方安全计算(Multi-Party Computation, MPC)让几方在不交出各自数据的情况下共同完成一项计算;同态加密允许直接对密文做运算;可信执行环境(Trusted Execution Environment, TEE)依靠硬件隔离保护数据;盲签名让签名方在看不到内容的情况下签名。BIS 和瑞士国家银行合作的 Tourbillon 项目实现零售央行数字货币的付款人匿名,用的就是盲签名[11]。零知识证明的特点是一方生成证明、任何人都可以验证,这让它特别适合共享账本。
三、在区块链上怎么用:隐私和扩容
零知识证明在区块链上的用途主要有两条线。一条是隐私,让账本记录交易而不公开交易内容;另一条是扩容,让主链不必重新执行每一笔交易。两条线用的是同一类密码学工具,要解决的问题不同。
3.1 隐私:一笔屏蔽交易怎样被验证
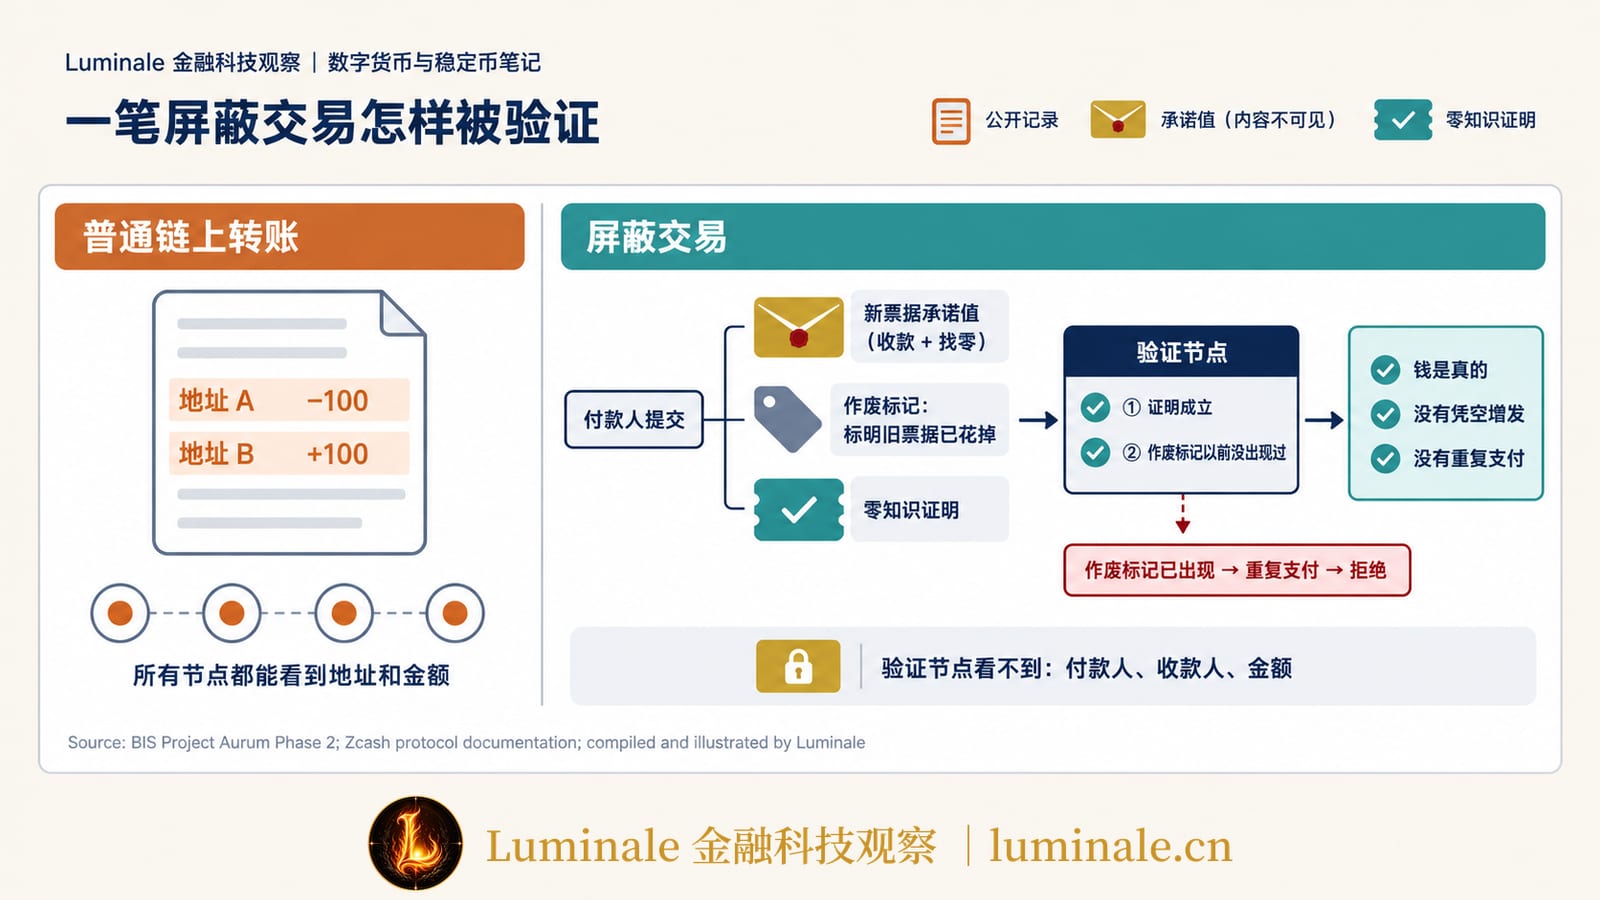
普通的链上转账,账本记录的是“地址 A 减少 100,地址 B 增加 100”,所有节点都能看到。2016 年上线的 Zcash 第一次在公链上大规模使用 zk-SNARK,实现了所谓的屏蔽交易(shielded transaction)。之后很多隐私方案,包括金融机构的试验,都沿用了类似的结构。
屏蔽交易的账本上记录的是一张张票据的承诺值(commitment)。承诺可以理解为一个密封的信封:信封是公开的,里面写着金额和所有者,但外人看不到;信封一旦封好,里面的内容就不能再改。
付款人要花掉一张票据时,需要向账本提交三样东西:
| 提交的内容 | 作用 |
|---|---|
| 新票据的承诺值 | 给收款人的金额(以及找零)放进新的密封信封 |
| 作废标记(nullifier) | 标明某张旧票据已经被花掉,但不暴露是哪一张 |
| 零知识证明 | 证明旧票据真实存在且属于付款人、花掉的金额等于新产生的金额、作废标记计算正确 |
验证节点检查证明是否成立,再检查这个作废标记以前有没有出现过。如果出现过,说明同一张票据被花了第二次,交易被拒绝。整个过程中,验证节点不知道付款人是谁、收款人是谁、金额是多少,但能确认三件事:钱是真的,没有凭空增发,没有重复支付。
防止重复支付(双花)是数字现金的老问题。Aurum 第二阶段原型里也有类似设计:每枚数字现金对应一个唯一的防双花标签,验证者可以检查这枚现金是否已经花过,但从标签里推断不出现金和付款人的其他信息;零知识证明则向验证者保证,被花掉的现金是真实有效的,花出去的总额等于收款人收到的金额加上找零[1]。
机构使用的隐私方案还有一个特征:选择性披露。系统可以给审计方或监管机构单独的查看密钥(view key),或者在交易达到一定金额时自动要求披露身份。Aurum 第二阶段原型就设置了由银行确定的披露门槛,超过门槛的付款会自动向收款方显示经过遮挡的付款人姓名和证件号[1]。这一点是机构隐私方案和隐私币之间的分界。
隐私工具也确实被用于洗钱。美国财政部外国资产控制办公室(Office of Foreign Assets Control, OFAC)2022 年把以太坊上的混币器 Tornado Cash 列入制裁名单,后因联邦第五巡回上诉法院裁定不可变的智能合约不属于可被冻结的财产,于 2025 年 3 月将其移出名单[13]。这段经历说明,隐私技术进入金融体系,必须和合规安排一起设计。
3.2 扩容:ZK Rollup 怎样把一千笔交易压成一个证明
第二条线是扩容。以太坊主链每秒能处理的交易有限,手续费在拥堵时会很高。零知识证明汇总(ZK Rollup)的做法是:大量交易放到二层网络(Layer 2, L2)上执行,运营方把执行后的新状态和一个零知识证明一起提交到一层主链,主链上的智能合约验证这个证明,验证通过就接受新状态。
主链因此不需要重新执行每一笔交易,只需验证一个证明。打个比方,老师不用逐份批改一千份试卷,阅卷组批完后交来一份可以快速核验的“批改无误”证明,老师验证这份证明,就能认可全部分数。
ZK Rollup 有一种变体叫 Validium:主链上只放证明和状态,交易数据保存在链下,由运营方或指定的数据委员会负责。这种结构隐私更好,成本更低,但用户能否在运营方出问题时取回资产,取决于链下数据能否被获取。
金融机构使用的二层网络多数采用这条路线,再加上准入控制。德意志银行 2025 年 6 月发布的 Dama 2 项目技术白皮书,描述的平台锚定在 Memento Blockchain 基于 ZKsync 技术搭建的二层网络上,这条链设有准入控制和许可制的排序器,并以以太坊主链作为结算锚点;Axelar 提供跨链互操作,最小可行产品计划在 2025 年下半年上线主网[8]。这类网络的交易执行和数据保存在机构可以控制的环境里,主链提供结算锚定和公开验证。
3.3 二层上的交易什么时候算完成
对金融机构来说,评估 ZK Rollup 时有一个问题绕不过去:二层网络上的一笔交易,什么时候算最终结算?
一笔交易在二层上被排序器(Sequencer)接收并执行,用户界面可能马上显示“已完成”。但这时它还只是二层的状态,要等运营方生成证明、提交到主链、证明被主链合约验证、主链区块本身也得到确认,这笔交易才在主链上获得锚定。这几个时间点之间可能相差几分钟到几小时。
另一种常见的二层叫乐观汇总(Optimistic Rollup),它先假定交易都正确并接受,再留出一段挑战期让别人提出异议,挑战期通常长达数天。ZK Rollup 先证明再接受,最终确认的时间更短,这是它在金融场景里受关注的原因之一。
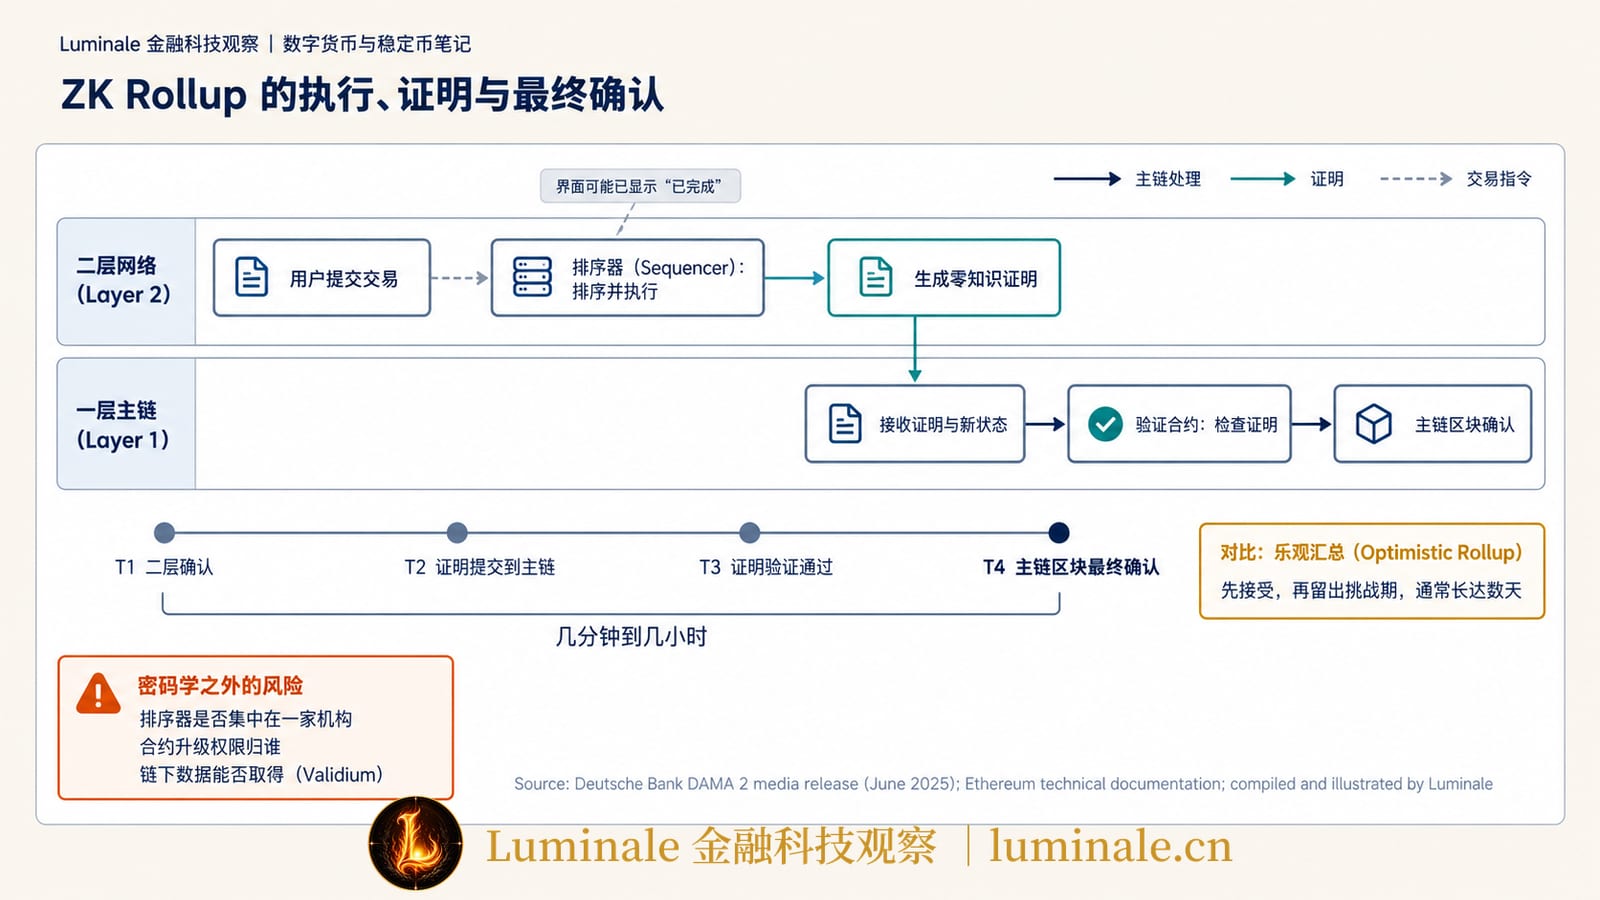
即使证明正确,二层网络仍然有密码学之外的风险:排序器是否集中在一家机构手里,它能否拒绝或推迟某些交易;合约升级的权限归谁;运营方故障时用户如何把资产转回主链。这些属于操作风险和治理问题。结算最终性的法律含义和风险含义,可以参考《“支付成功”之后还能被撤销吗?——结算最终性到底解决什么风险》。
四、放进代币化金融:零知识证明能解决哪些业务问题
4.1 代币化金融的背景
BIS 在 2025 年年度经济报告中提出,下一代货币金融体系可以建立在一个代币化的统一账本(unified ledger)上,账本上同时承载代币化的央行准备金、商业银行货币和政府债券[10]。现实中,代币化存款、稳定币和批发央行数字货币都在走向共享账本,证券和基金份额也在上链。欧洲为代币化证券重建央行货币结算的做法,可以参考《从Pontes到Appia:欧洲正在怎样重建代币化证券的“现金腿”》;代币化让交易变快之后风险怎样传导,可以参考《IMF最新报告精读:代币化让金融交易更快,风险也会来得更快吗?》。
账本越共享,谁能看到什么就越需要在系统设计阶段决定。传统体系里,这件事由各家机构的内部权限和法律义务管理;在共享账本上,它要写进系统规则。零知识证明给了设计者一个新的选项:让验证和数据分开。
4.2 六类业务场景
下表按业务问题列出零知识证明在代币化金融里的主要用法。
| 业务场景 | 要证明的陈述 | 证明者 | 验证者 | 不需要看到的信息 | 代表项目 |
|---|---|---|---|---|---|
| 机密支付 | 余额足够、金额守恒、没有重复支付 | 付款人或其钱包 | 账本验证节点、收款方 | 金额、付款人身份 | Aurum 第二阶段 |
| 证券与基金交易保密 | 交易符合规则、券款同时交付 | 交易双方或其银行 | 其他账本参与机构 | 价格、数量、持仓 | Dama 2、EY Nightfall |
| 可验证合规 | 已完成制裁筛查、未超外汇额度 | 汇出行 | 汇入行、央行 | 客户资料 | BIS Mandala |
| 零售数字货币隐私 | 付款人是经过核验的合法用户 | 用户钱包 | 验证节点、商户 | 真实身份、消费记录 | Aurum 第二阶段 |
| 储备证明 | 储备不少于流通量 | 发行人或托管机构 | 持有人、公众 | 单个账户余额 | 部分加密交易所 |
| 可复用数字身份 | 已满年龄、已完成 KYC | 用户 | 网站、金融机构 | 证件信息 | Google 年龄核验 |
机密支付与余额。 代币化存款或稳定币转账时,金额和对手方只对交易双方、发行银行和监管机构可见,其他账本参与者只能确认交易有效。这类场景的对象,正是《代币化存款:商业银行货币如何进入链上世界?》里讲的银行负债在链上的流转。
证券与基金交易的商业保密。 代币化债券、基金份额交易时,价格、数量和持仓不对其他参与机构公开,避免头寸暴露。券款对付(Delivery versus Payment, DvP)要求证券和资金同时交付,在共享账本上可以用智能合约原子化执行,零知识证明让这一过程不必公开交易细节。DvP 要防的风险,可以参考《证券和钱必须“一手交钱、一手交货”:DvP究竟在防什么风险?》。安永(EY)开源的 Nightfall 协议就是为企业在以太坊上做隐私交易设计的,2023 年和 Polygon 一起更新了源码[9];以太坊基金会的机构隐私工作组(Institutional Privacy Task Force, IPTF)也做过基于零知识证明的私密债券原型[14]。
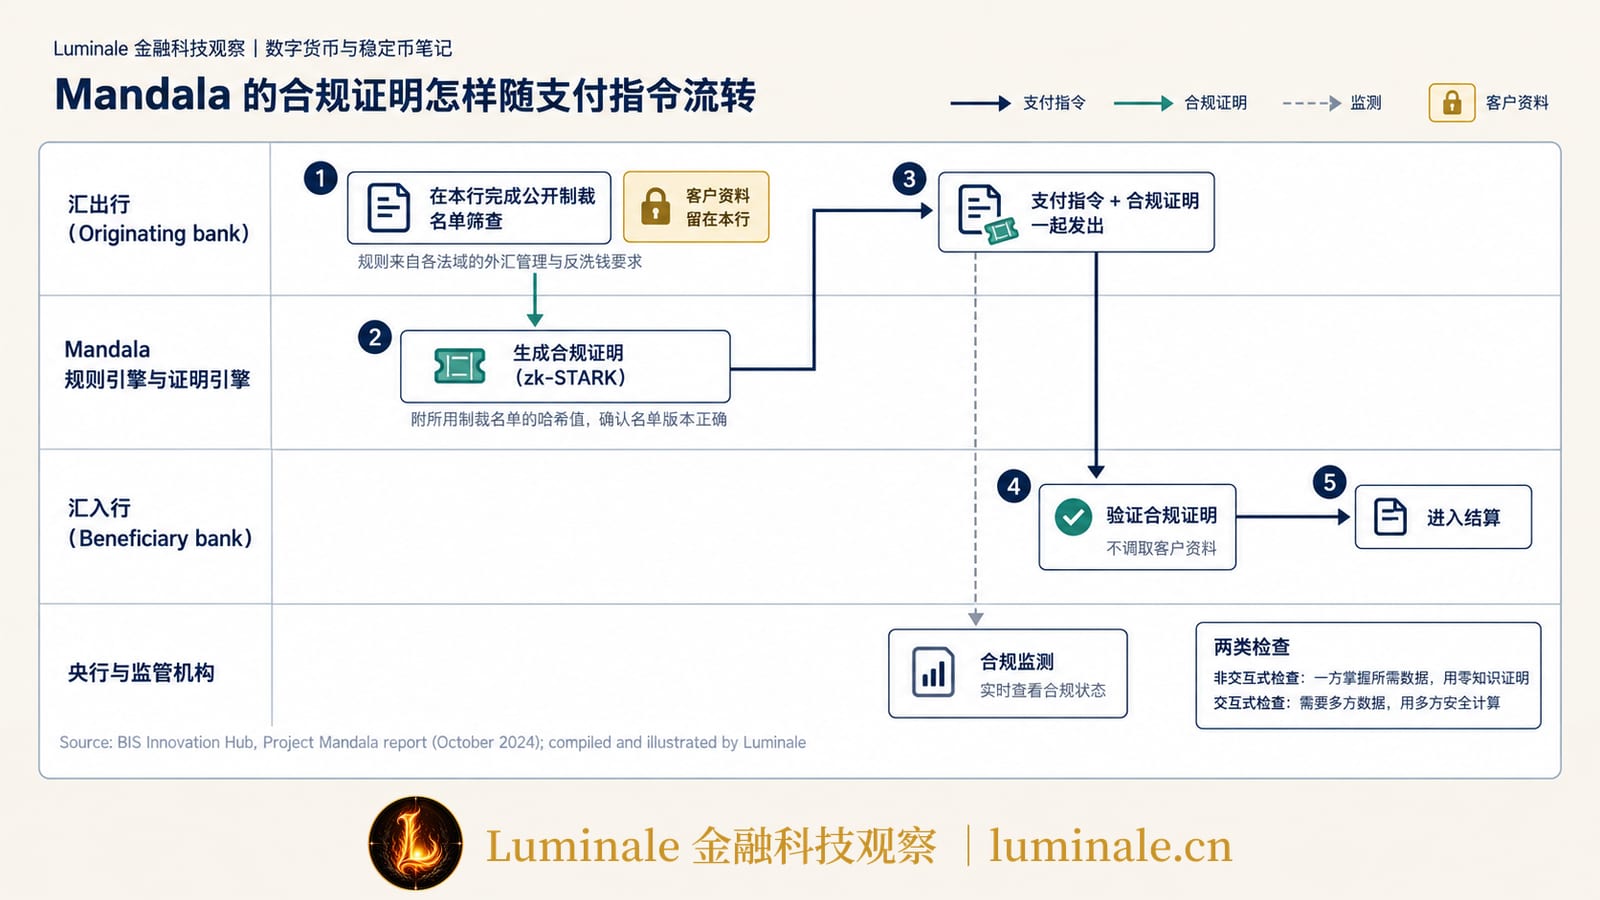
可验证的合规。 一笔跨境汇款可能经过多家银行,每家银行都可能重复做制裁筛查和资料核对。BIS 的 Mandala 项目尝试把各国的合规规则写进一个点对点协议,交易发起前完成检查,生成一份合规证明随支付指令流转,下游机构验证证明即可,不必再调取客户资料[5]。第五章会详细介绍这个项目。跨境链条上的重复检查,可以参考《一笔跨境汇款到底经历了什么?从代理行、SWIFT到全球支付改革》。
零售数字货币的隐私。 日常小额支付默认不暴露付款人身份,金额较大或出现可疑情况时,持牌银行可以依法恢复身份。Aurum 第二阶段原型就是这种设计:用户在银行完成 KYC 后获得一个凭证,之后可以用不断变化的假名付款,商户和验证节点看不到其真实身份,用户的开户银行在需要时可以恢复身份[1]。
储备与偿付能力证明。 稳定币发行人或托管机构可以证明“储备资产不少于流通中的代币”,而不公开每个持有人的余额。这一用法目前多见于加密资产交易所。它的局限也很明显:链上证明只能覆盖链上可见的部分,银行存款、短期国债这类链下储备是否真实存在、有没有被抵押,仍然要靠托管机构和审计师确认;它也很难证明负债一侧是否完整,发行人有没有漏报的负债,证明本身看不出来。稳定币的储备和赎回安排,可以参考《一篇文章读懂稳定币:它到底是怎么“稳定”下来的?》。
可复用的数字身份。 用户在一家持牌机构完成身份核验后,拿到一个可验证的凭证,之后在其他机构办理业务时,只出示“已核验”的证明,不必每次重新提交证件。Google 开源的年龄核验工具和欧盟的数字身份钱包都在这个方向上[4]。
4.3 改变了什么,没有改变什么
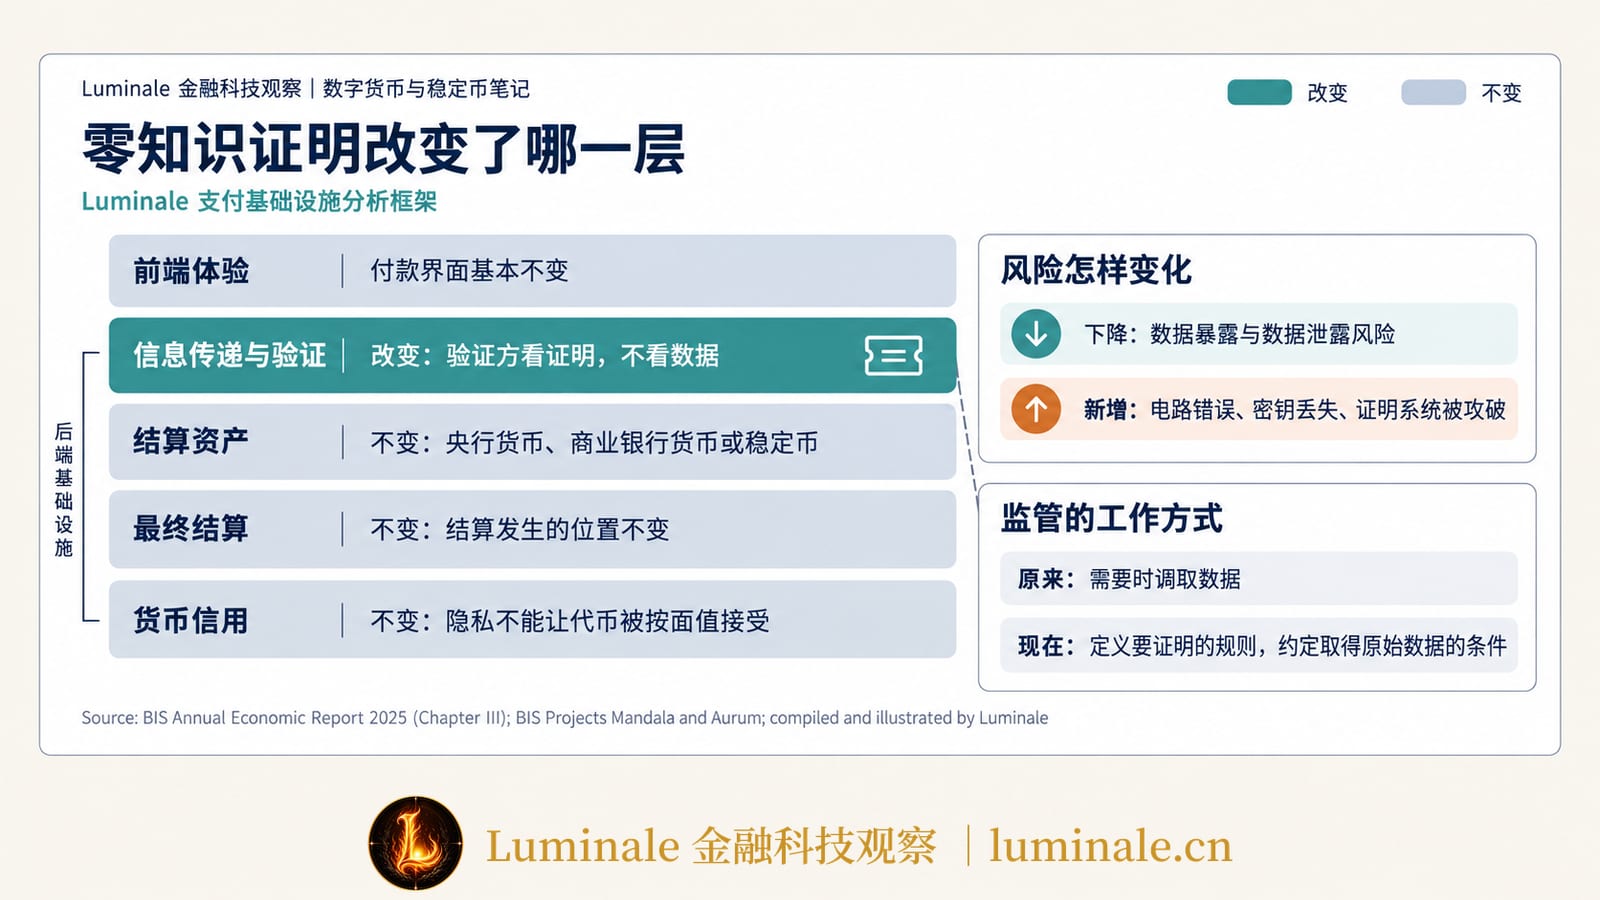
在 Luminale 的支付基础设施分析框架下,可以用几个问题检验零知识证明的位置。
它改变的是信息怎样传递、交易怎样被验证,属于后端基础设施,用户的付款体验未必有变化。它不改变结算资产,链上流转的仍然是央行货币、商业银行货币或稳定币;它也不改变最终结算发生在哪里。
它不能改变一种货币的信用。零知识证明可以把一笔稳定币转账的金额藏起来,但不能让这枚稳定币像银行存款那样被所有人按面值接受。隐私和货币信用是两件事,后者的问题在《为什么不同银行的1元都是1元,而稳定币却未必?——读懂BIS的“货币单一性”》里有讨论。
它转移了一部分风险。数据暴露带来的合规风险和数据泄露风险降低了;电路写错、密钥丢失、证明系统被攻破等新的技术风险出现了。
它也改变了监管的工作方式。监管机构原来的做法是在需要时调取数据;在零知识证明系统里,监管机构要先参与定义“证明什么”,即把规则写进电路,再约定在什么条件下可以取得原始数据。规则写进电路之后,规则变更、电路审计和出错后的责任归属都需要制度安排。所以说零知识证明“解决了反洗钱问题”并不准确,它解决的是“证明已经按规则做过检查”,规则是否充分、数据是否真实,仍然是另外的问题。
五、BIS、央行和金融机构做到了哪一步
5.1 项目梳理
下表按牵头机构的类型,梳理公开资料中用到零知识证明的主要项目。
| 类型 | 项目 | 牵头与合作方 | 零知识证明用来做什么 | 进展 |
|---|---|---|---|---|
| 国际组织与央行 | Mandala | BIS 创新中心新加坡中心,澳大利亚、马来西亚、新加坡等多国央行 | 证明跨境交易已完成制裁筛查等合规检查 | 第一阶段 2024 年 10 月完成,2025 年 11 月进入第二阶段 |
| 国际组织与央行 | Aurum 第二阶段 | BIS 创新中心香港中心、香港金管局、香港理工大学、香港应科院 | 零售数字现金的金额与身份隐私、防双花 | 2026 年 10 月发布报告,属探索性原型 |
| 国际组织与央行 | Drex 试点 | 巴西中央银行 | 测试四种零知识证明隐私方案 | 第一阶段认为方案尚不成熟,第二阶段继续研究隐私 |
| 国际组织与央行 | 数字欧元立法 | 欧洲议会、欧盟理事会、欧洲中央银行 | 议会委员会文本提到用零知识证明保护隐私 | 立法仍在谈判中 |
| 银行 | Quorum 零知识安全层 | 摩根大通、Zcash 团队 | 隐藏许可链上的交易金额和参与方 | 2017 年公布 |
| 银行 | 零知识区间证明 | 荷兰国际集团 | 证明数值在区间内而不披露数值 | 2017 年开源 |
| 银行 | Dama 2 | 德意志银行、Memento Blockchain、Axelar | 基于 ZKsync 技术的许可型二层网络 | 2025 年 6 月发布白皮书,计划 2025 年下半年上线主网 |
| 技术与服务方 | Nightfall、Starlight | 安永 | 企业隐私交易;把普通合约转成零知识应用 | 开源 |
| 技术与服务方 | longfellow-zk | 数字身份中的年龄核验 | 2025 年 7 月开源 |
表中资料来源:BIS Mandala 报告与项目页[5][6]、BIS Aurum 第二阶段报告[1]、巴西央行 Drex 第一阶段报告[2]、欧洲议会立法进程页面[12]、MIT Technology Review 对摩根大通的报道[7]、ING 新闻稿[3]、德意志银行新闻稿[8]、安永新闻稿[9]、Google 官方博客[4]。
Mandala:把合规检查做成证明。 Mandala 由 BIS 创新中心新加坡中心牵头,第一阶段的合作方是澳大利亚储备银行、韩国银行、马来西亚中央银行和新加坡金融管理局,测试了新加坡与马来西亚之间的跨境贷款、韩国与澳大利亚之间的资本投资融资两个用例[5]。它把合规检查分成两类。一类是非交互式检查,适合由一方掌握全部所需数据的情况,比如公开制裁名单筛查:汇出行既有客户资料,也能拿到公开的制裁名单,它完成筛查后生成一份基于 zk-STARK 的证明,证明里还包含所用制裁名单的哈希值,用来确认用的是正确版本的名单[5]。另一类是交互式检查,需要多方各自的数据,Mandala 用多方安全计算完成。2025 年 11 月,项目进入第二阶段,合作央行调整为澳大利亚、法国、印度、科威特、马来西亚、菲律宾和新加坡,研究重点扩展到数字资产的可编程合规[6]。Mandala 的合规思路,本站在《从澳联储2026支付系统年报,看澳大利亚支付与结算体系正在发生什么变化?》中也有介绍。
Aurum 第二阶段:零售数字现金的隐私。 Aurum 第一阶段在 2022 年完成了一个双层零售央行数字货币原型。第二阶段在原有代码上加入加密、BBS+ 签名、基于假名的所有权和零知识证明,零售账本和批发账本分开,央行无法访问零售账本,各家银行的账本也彼此分开[1]。报告对性能给出了具体数字:在一台 4 核云服务器上,为单枚输入现金生成完整的零知识证明需要 2.86 秒,一笔包含 20 枚输入现金的交易需要 29 秒;使用 GPU 加速后,分别缩短到 0.4 秒和 1.76 秒。这些是测试环境里的证明生成时间,不能直接等同于真实零售支付的端到端处理时间。报告也写明,更强的隐私会带来交易处理变慢、难以支持复杂金融产品、钱包丢失后难以恢复等取舍,这个原型还不能直接投产[1]。零售央行数字货币的基本设计,可以参考《什么是央行数字货币(CBDC)?从“数字现金”到金融基础设施》;Aurum 与香港零售央行数字货币研究的关系,可以参考《从零售 CBDC 到代币化结算:e-HKD 两阶段试点回答了什么?》。香港在批发层面怎样为代币化资产准备结算用的钱,可以参考《链上资产用什么钱结算?读懂香港金管局 EnsembleTX》。
Drex:隐私方案暂时没有过关。 巴西央行的 Drex 试点第一阶段从 2023 年开始,到 2024 年 10 月结束,测试了四种隐私方案:摩根大通和 ConsenSys 开发的 Anonymous Zether(基于账户模型)、安永的 Starlight(基于代币模型)、Rayls(网络隔离加零知识证明),以及微软的 Nova 零知识证明方案(由于加入较晚,报告没有给出测试结论)[2]。巴西央行的结论是,这些方案在匿名化上有进展,但监管机构对代币缺乏控制,可编程性和可组合性也受限,暂时不能满足业务需要;第二阶段会在推进新用例的同时继续研究隐私问题[2]。Aurum 第二阶段报告也引用了 Drex 的经验,认为隐私、可扩展性和可编程性之间的三难取舍依然存在[1]。
数字欧元:隐私写进了立法讨论。 欧洲议会经济与货币事务委员会在 2026 年 6 月通过了议会对数字欧元立法的谈判立场。据媒体报道,委员会文本提出隐私设计原则,并提到用零知识证明在不暴露用户身份的情况下验证交易,欧洲中央银行不接触个人身份数据[12]。立法目前处于议会、欧盟理事会和欧盟委员会的三方谈判阶段,零知识证明是否以及以什么方式写进最终法律,现在还不能确定。数字欧元的整体进展,可以参考《数字欧元全景图:为什么做、怎么用,以及项目走到了哪里》。
银行和技术公司。 摩根大通在 2017 年把 Zcash 的零知识安全层集成进自己的许可链 Quorum,用于隐藏交易金额和参与方,同时为审计保留查看能力[7]。Drex 测试的 Anonymous Zether,也是摩根大通和 ConsenSys 开发的方案[2]。荷兰国际集团同年开源了零知识区间证明[3]。据媒体报道,德意志银行的 Dama 2 属于新加坡金管局的 Guardian 项目框架,Guardian 的整体情况可以参考《新加坡数字金融走到了哪一步?从代币化到支付结算基础设施》。
5.2 共同的卡点
把这些项目放在一起看,零知识证明在金融业落地,卡在几个相似的地方。
性能和成本。 证明生成仍然耗时,Aurum 的测试数据就是例子。机构之间的批发交易笔数少、金额大,可以接受几秒的证明时间;零售支付高并发、要求即时完成,目前还没有在真实规模上验证过。
监管能否接受。 监管机构是否认可一份证明可以作为合规履行的证据,需要时怎样取得原始数据,冻结和追回资金的权力如何保留。Drex 的经验说明,如果隐私方案让监管机构难以监督,央行宁可放慢进度。
实现风险。 零知识证明的安全性依赖电路写得正确。如果电路漏掉了某个约束条件,一笔本不应成立的交易也可能生成有效的证明,而从外部很难发现。能够审计零知识电路的人才和方法目前都很少。
治理。 可信设置由谁组织,证明系统的密钥由谁管理,规则变更后电路怎么升级,出错时谁负责赔偿,这些都需要在系统上线前约定。
长期安全。 部分方案依赖的数学假设,未来可能受到量子计算的威胁。Tourbillon 项目尝试过抗量子的盲签名,性能下降明显[11];Aurum 第二阶段报告也讨论了量子计算的风险[1]。
金融市场基础设施原则(Principles for Financial Market Infrastructures, PFMI)关于法律基础、运行风险和透明度的要求,同样适用于基于零知识证明的系统,密码学不能替代这些要求。PFMI 的主要原则,可以参考《PFMI精读:24项原则背后,金融基础设施要守住哪几道底线》。
从目前的项目看,零知识证明在金融业的落地顺序很可能是先批发、后零售,先做机构之间的合规证明和交易保密,再做大规模的零售支付隐私。它更可能成为代币化基础设施里的一个组件,嵌在支付、证券结算和合规流程中,较难成为一条独立运行的隐私链。
结语
区块链最初用公开全部数据换来了人人都能验证,金融业要使用共享账本,就需要把这两件事分开:验证可以公开,数据不必公开。零知识证明做的就是这种拆分。
它改变的主要是金融系统里的信息流。谁生成证明、谁来验证、谁在什么条件下能看到原始数据,原来是机构内部的权限管理问题,现在要写成系统规则。也正因为如此,零知识证明最难的部分不在数学。监管是否认可证明,电路出错谁负责,隐私和追溯的界线划在哪里,需要央行、监管机构和行业一起回答。
从 Mandala、Aurum 到 Drex,技术已经能做出可用的原型,离常规业务还有性能、监管认可和法律安排几道关。零知识证明让少暴露数据有了技术上的可能,能不能用起来,要看规则能否跟上。
参考资料
[1]: BIS Innovation Hub:Project Aurum Phase 2: exploring privacy-enhancing technologies for digital cash,2026年10月13日。项目页:https://www.bis.org/project/aurum-2 ;报告:https://www.bis.org/publications/project-aurum-phase-2-exploring-privacy-enhancing-technologies-digital-cash.pdf ↩
[2]: Banco Central do Brasil:Relatório do Piloto Drex – Fase 1。https://www.bcb.gov.br/content/estabilidadefinanceira/real_digital_docs/piloto/Relatorio_Drex_piloto_fase_1.pdf ↩
[3]: ING:Blockchain transactions just got a whole lot safer,2017年11月。https://www.ing.com/Newsroom/News/Blockchain-transactions-just-got-a-whole-lot-safer.htm ↩
[4]: Google:Opening up ‘Zero-Knowledge Proof’ technology to promote privacy in age assurance,2025年7月3日。https://blog.google/technology/safety-security/opening-up-zero-knowledge-proof-technology-to-promote-privacy-in-age-assurance/ ↩
[5]: BIS Innovation Hub:Project Mandala: streamlining cross-border transaction compliance,2024年10月28日。https://www.bis.org/publications/project-mandala-streamlining-cross-border-transaction-compliance.pdf ↩
[6]: BIS Innovation Hub:Project Mandala 项目页(Update November 2025: Project Mandala Phase 2)。https://www.bis.org/project/mandala ↩
[7]: MIT Technology Review:Why America's biggest bank digs anonymous cryptocurrency,2017年11月24日。https://www.technologyreview.com/2017/11/24/147487/why-americas-biggest-bank-digs-anonymous-cryptocurrency/ ↩
[8]: Deutsche Bank:DAMA 2 litepaper delivers an institutional blueprint for asset tokenisation and servicing on Ethereum Layer-2,2025年6月18日。https://www.db.com/news/detail/20250618-dama-2-litepaper-institutional-blueprint-for-asset-tokenisation-and-servicing-on-ethereum-layer-2 ↩
[9]: EY:The EY and Polygon organizations update source code for blockchain privacy-based protocol Nightfall,2023年1月。https://www.ey.com/en_au/newsroom/2023/01/the-ey-and-polygon-organizations-update-source-code-for-blockchain-privacy-based-protocol-nightfall ↩
[10]: BIS:Annual Economic Report 2025, Chapter III: The next-generation monetary and financial system,2025年6月24日。https://www.bis.org/publ/arpdf/ar2025e3.htm ↩
[11]: BIS Innovation Hub:Project Tourbillon 项目页。https://www.bis.org/project/tourbillon ↩
[12]: European Parliament:Legislative Train Schedule, Digital euro(procedure 2023/0212(COD))。https://www.europarl.europa.eu/legislative-train/theme-an-economy-that-works-for-people/file-digital-euro ;委员会表决的媒体报道:https://www.andante-invest.com/en/post/the-digital-euro-reaches-a-key-milestone-what-the-econ-committee-vote-changes ↩
[13]: Steptoe:Treasury Department Delists Tornado Cash Following the Fifth Circuit's Decision,2025年。https://www.steptoe.com/en/news-publications/international-compliance-blog/treasury-department-delists-tornado-cash-following-the-fifth-circuits-decision.html ↩
[14]: Ethereum Foundation:Institutional Privacy Task Force。https://iptf.ethereum.org ↩
本文首发于 Luminale 金融科技观察:https://luminale.cn/articles/zero-knowledge-proofs-tokenised-finance