假如账户里有 100 元,又在另一套系统里发行了对应的 100 元 Token,这两笔资产能不能同时花费?如果不能,由谁在什么环节拦住第二笔支付?
这个问题触及数字货币最底层的记账逻辑。无论央行数字货币(Central Bank Digital Currency, CBDC)、代币化存款(Tokenised Deposits)还是稳定币(Stablecoin),只要尝试进入现实金融体系,都绕不开对账、权限管理和清算结算安排。
讨论基于账户模式(Account-based)与基于代币模式(Token-based)时,除了具体的技术实现方式,系统还要明确几个基础规则:价值以什么形态存在、交易时核验什么、由谁维护权威状态、如何防范双重花费(Double Spending),以及状态变更在什么时候具备不可逆转的法律效力。
一、数字货币如何记账:货币形态、验证逻辑与数据模型
传统银行账户最基础的记账单元是账户余额状态(Balance/Account State)。系统维护一张映射表:
账户 A 余额 100 元
账户 B 余额 50 元
当 A 向 B 支付 20 元时,中央账本按顺序完成两笔记账:A 账户借记(Debit)20 元,B 账户贷记(Credit)20 元。系统核验的重点是身份与访问控制(Identity Verification)——发起请求的人是否有权操作账户 A,以及账户 A 的当前余额是否充足。
Token 模式则把注意力转向数字价值对象本身(Object/Authenticity Verification)。账本维护的是具有独立标识符的数字价值单元及其控制权归属:
Token #001(面额 20 元)→ 当前控制权:持有者 A
当支付发生时,系统验证的不再是 A 的身份与总账余额,而是该 Token 是否真实由发行方签发、是否处于有效未花费状态,以及 A 的数字签名是否合法。确认无误后,系统将该价值单元的控制权变更给 B,或销毁旧凭证并签发指向 B 的新凭证。
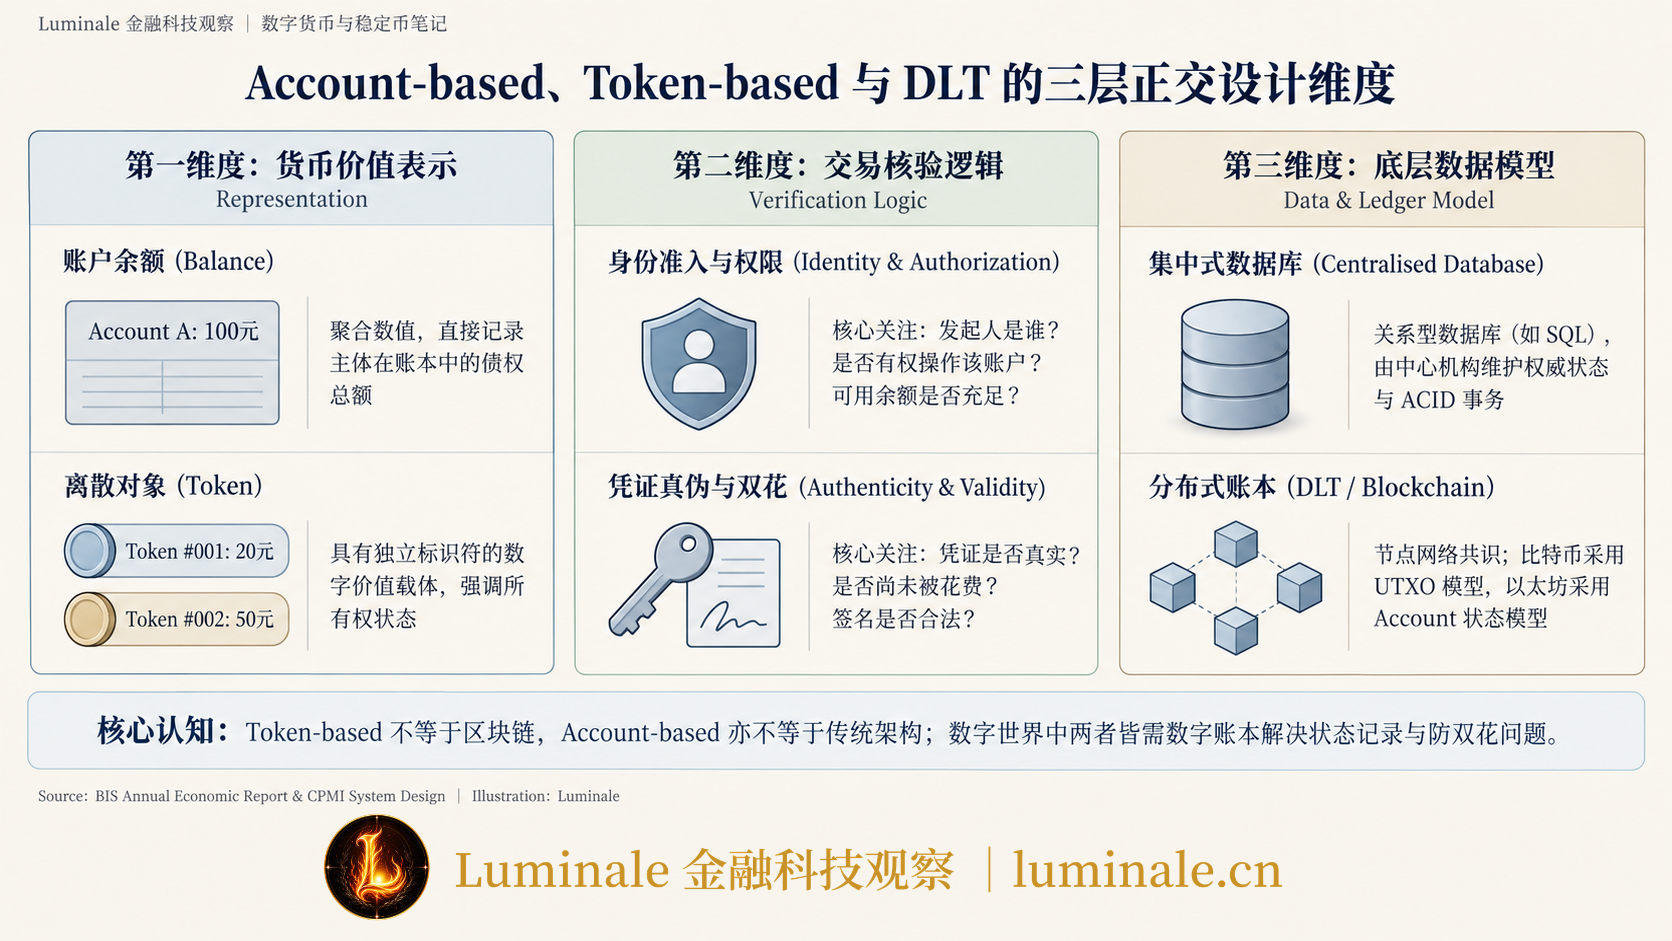
国际清算银行(Bank for International Settlements, BIS)在一系列支付系统设计报告中指出,「Token-based」与「Account-based」在经济学、计算机科学和支付清算领域常被混用,通常包含三个完全独立的维度:[1][2]
- 货币价值的表示方式(Representation):是汇总记录在单一主体名下的余额数字(Balance),还是离散存在、具备独立标识符的数字对象(Discrete Value Object)。
- 交易时的核验逻辑(Verification):是核验操作者的身份准入与操作权限(「你是谁、你能否操作这个账户」),还是核验价值载体本身的真实性与有效性(「这个凭证是不是真的、有没有被花过」)。
- 底层账本的数据组织模型(Data & Ledger Model):是传统关系型数据库(Centralised Database),还是分布式账本技术(Distributed Ledger Technology, DLT)。即便在区块链世界中,比特币采用未花费交易输出模型(Unspent Transaction Output, UTXO),更接近离散 Token 验证;而以太坊本身就采用账户状态模型(Account-based State Model),记录每个地址的 Balance 与 Nonce。
| 比较维度 | 基于账户模式(Account-based) | 基于代币模式(Token-based) |
|---|---|---|
| 基础记录对象 | 账户主体及其聚合余额(Balance) | 独立价值凭证、资产标识符或控制权状态 |
| 核心核验逻辑 | 身份核验与访问控制(Identity & Authorization) | 对象凭证真伪与控制权签名(Authenticity & Validity) |
| 支付状态变更 | 付款方借记扣减,收款方贷记增加 | 价值对象所有权转移,或旧凭证销毁并铸造新凭证 |
| 底层实现范式 | 中心化数据库或智能合约账户模型 | UTXO 架构、状态机模型或受控硬件安全模块 |
【账户模式】  A: 100元 ──(验证身份/权限/余额)──> A借记20 / B贷记20 ──> A: 80元, B: 70元
【代币模式】  Token #001 ──(验证凭证有效/数字签名)──> 变更控制权归属 ──> Token #001 归属 B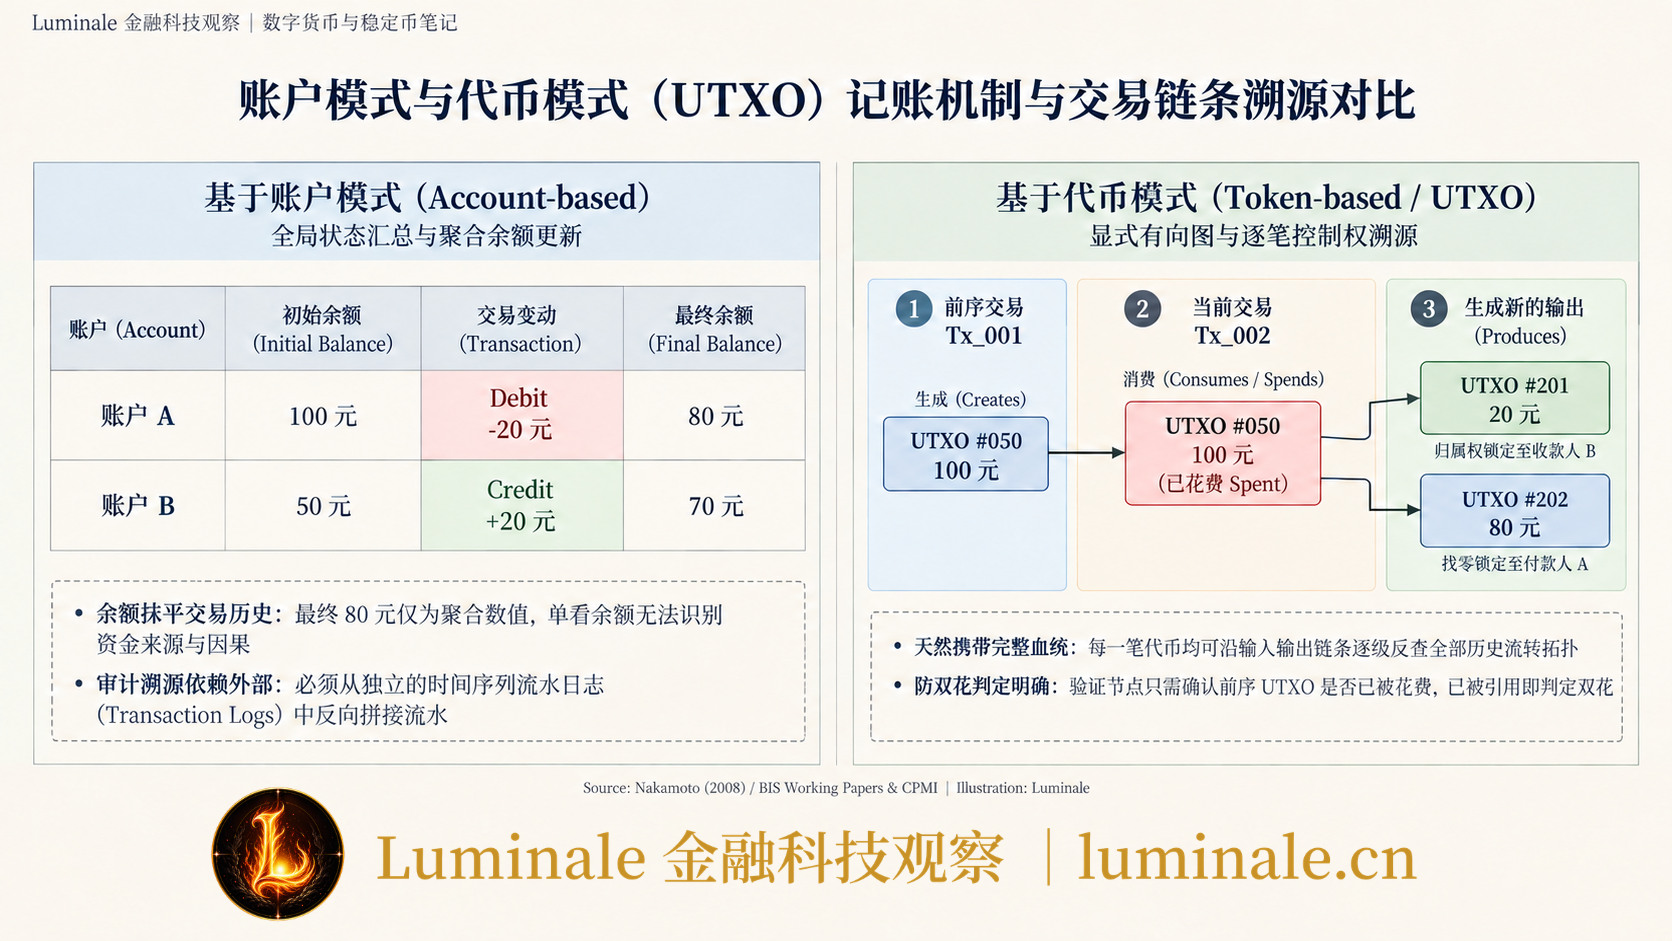
有些讨论容易产生误区,把 Token-based 直接等同于「数字现金」。纸币能够自然支持点对点交易,是因为物理实体具有排他性——一张钞票递给对方,原持有人手中就不再拥有。数字世界的本质是数据,而数据天生可以被复制。如果没有防范机制,同一笔数据载体可以同时发送给多个收款人。
因此,数字 Token 无法脱离账本凭空运行,必须依赖某种权威机制防范双重花费(Double Spending)。无论是通过共识算法防范双花,还是依靠硬件安全芯片防止离线数据重放,数字 Token 的背后始终存在状态记录与核验网络。
二、两种记账逻辑的现实取舍:身份、控制与恢复成本
金融基础设施选择哪种记账方式,本质上是在做权衡。
账户模式
账户模式是现代商业银行和零售支付网络最熟悉的技术路径。它的核心特征在于将资产控制权与法律身份深度绑定:
- 合规与风控嵌入直接:客户身份识别(Know Your Customer, KYC)、反洗钱(Anti-Money Laundering, AML)和制裁名单筛查可以直接挂钩在账户入口处。
- 政策与账户管理工具完备:账户限额、分层计息、持有上限以及司法冻结,在账户架构下逻辑清晰,只需在中心节点调整参数或执行拦截。
- 争议处理与容灾机制成熟:用户丢失密码或损坏手机,不等于丢失资产所有权。银行或支付服务商(Payment Service Provider, PSP)可以通过线下核验、人脸识别或凭证重置恢复账户访问权。
国际货币基金组织(International Monetary Fund, IMF)在关于央行数字货币网络安全的研究中指出,账户模式的核心防护边界集中在身份认证、凭证管理和系统访问权限。[3] 但这种模式也伴随着对应的代价:用户必须高度依赖中心化机构的在线可用性;账本维护方掌握完整的交易关联数据,对隐私保护制度要求极高;面对无网络连接的离线环境,集中记账的账户系统很难直接完成即时扣账与入账。
代币模式
代币模式将关注点从身份准入转向对象控制权。用户凭借密码学私钥对交易指令签名,即可完成价值转移。这一设计带来了独特的系统能力:
- 支持机器间与条件化流转:Token 便于与可编程逻辑封装在一起,适合在物联网设备或链上智能合约中作为无缝流转的价值单元。
- 支持资产与资金同构表达:在同一运行环境下,货币可以与其他代币化金融资产共享数据格式,为原子化交易创造条件。
但这一模式同样将风险转移到了资产安全与治理机制上:
- 私钥遗失与盗窃的不可逆性:若缺乏托管机制,「持有私钥即拥有资产」意味着私钥损毁会导致永久性资金灭失,被盗后在技术链条上难以撤回。
- 防双花与离线验证的硬件依赖:要在没有中央在线账本即时核验的情况下防范双花,必须依赖防篡改的安全硬件(Secure Element, SE),工程实现难度高。
- 法律权属与技术控制的分离:占有 Token 是否在法律上等同于拥有对发行方的最终债权,在破产隔离、司法追偿与跨司法辖区流转中存在复杂的法理认定。
| 核心设计维度 | 基于账户模式(Account-based) | 基于代币模式(Token-based) |
|---|---|---|
| 访问控制重点 | 统一身份认证、账号密码、生物识别及风控拦截 | 非对称加密私钥、数字签名、钱包授权规则 |
| 资金异常恢复 | 中心化身份核查后重置权限,支持冲正与撤销 | 私钥丢失难以技术找回,需引入社交恢复或中心化托管 |
| 隐私治理架构 | 集中采集数据,依赖运营机构内控与法规约束 | 地址伪匿名或零知识证明,需专门平衡合规审计需求 |
| 离线支付支持 | 依赖双向联机实时记账,纯离线交易复杂度高 | 可借助本地安全芯片完成离线价值移转,但存在额度约束 |
三、Token 为什么常与区块链共生:价值不在上链,而在消除对账
在金融基础设施研究中,经常有人追问:既然央行准备金和银行电子存款早已高度数字化,为什么业界还要投入大量资源研究代币化与区块链?
在 Luminale 的支付基础设施分析框架下,这一现象的驱动力不是盲目追求去中心化,而是为了解决传统金融体系中跨机构状态对账(Reconciliation)成本过高的问题。
在传统金融市场中,资产与资金通常被割裂在相互独立的专业系统里:
- 证券登记由中央证券存管机构(Central Securities Depository, CSD)维护;
- 资金结算由央行大额实时全额支付系统(Real-Time Gross Settlement, RTGS)处理;
- 商业银行在内部核心系统维护客户存款账;
- 交易与清算所维护交易撮合与风险敞口记录。
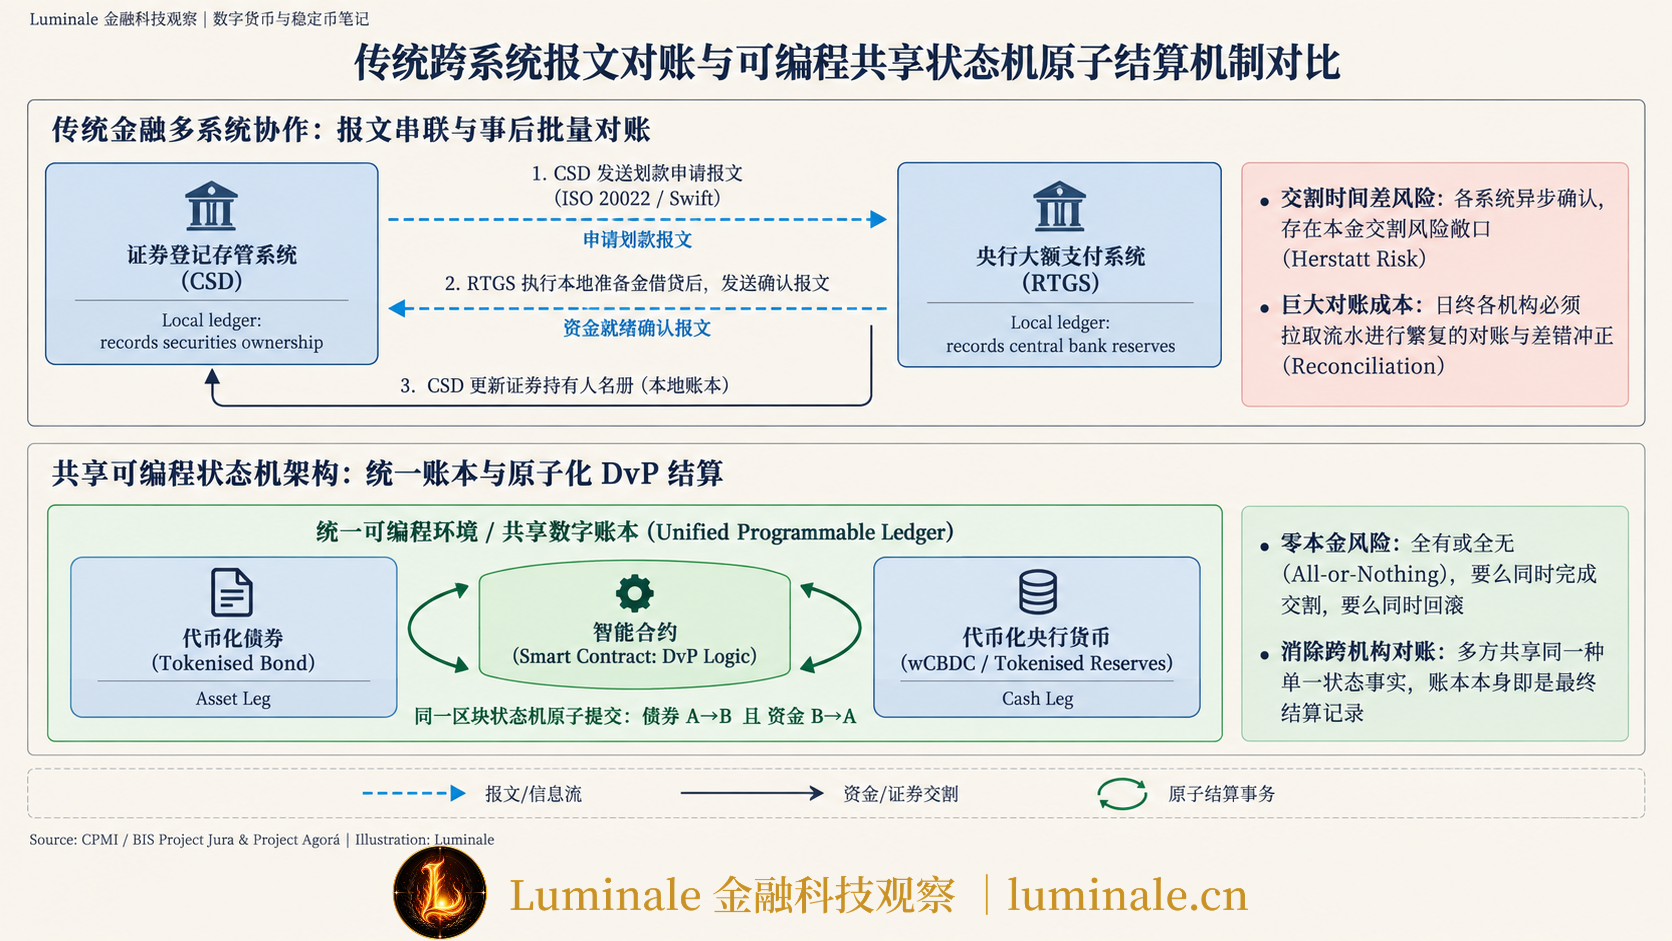
当一笔债券交易发生时,由于没有共享状态机,系统之间只能通过 ISO 20022 或 SWIFT 报文互相通信。CSD 发送报文请求 RTGS 划拨资金,RTGS 扣款后回传确认报文,CSD 收到凭证后再划转证券持有人名册。每一个环节都存在报文丢失、超时重发、账目不一致的可能,迫使参与机构在日终投入大量算力与人工,处理轧差核对与错账冲正。
当金融资产与清算资金均以标准 Token 形式部署在共享账本或具备原子互操作性的平台上时,系统可以实现几个核心机制升级:
- 资金与资产进入同一状态机(Unified State Machine):交易、风控规则与结算逻辑封装在同一个原子事务中,彻底消除机构间的跨系统报文通信延迟。
- 券款对付(Delivery versus Payment, DvP)与款款对付(Payment versus Payment, PvP):实现原子化结算(Atomic Settlement)——证券转移与资金结算要么同时成功,要么同时回滚,避免本金交割风险。
- 消除繁复的事后跨系统对账(Eliminating Inter-institutional Reconciliation):各参与方共享同一种状态事实,账本本身即是最终结算记录,大幅释放原本沉淀在清算链条中的在途流动性。
这方面的实证测试已经展开。国际清算银行创新枢纽(BIS Innovation Hub)主导的 Project Jura,在瑞士与法国央行之间测试了在同一分布式账本上利用代币化央行准备金实现外汇 PvP 和商业票据 DvP 原子结算。[4]
瑞士国家银行(Swiss National Bank, SNB)在 Project Helvetia 报告中明确指出,实现央行货币对代币化资产的结算主要有两条技术路线:第一种是将央行货币作为 Token 直接发行在 DLT 平台上;第二种是保留现有中心化 RTGS 系统,通过触发机制(Trigger Solution)将 DLT 平台与 RTGS 跨链连接。前者在可编程性与原子结算效率上表现更优,后者在央行准备金治理和改造成本上更平稳。[5]
2026 年推进的 Project Agorá 则进一步将代币化商业银行存款(Tokenised Deposits)与代币化央行批发储备(Tokenised Wholesale Reserves)接入统一可编程平台,测试跨币种跨境结算。[6] 这表明,行业关注 Token 并不是要否定既有金融架构,而是利用其可组合性,重塑不同账本间的协同方式。
四、权威账本判定:当账户与 Token 并存,以谁为准?
现实中极少出现单一技术架构彻底取代旧体系的情况。更多场景是多套账本并行:银行核心数据库里有法定存款账户,链上环境里运行着代币化凭证。
这时会出现一个关键工程问题:如果同一个法定货币单位同时存在于账户和 Token 体系中,整个系统以谁为有效状态(Source of Truth)?
如果监管与系统设计没有明确约束,极易导致同一份资金在两个系统中被同时支配,造成系统性超发。为了保证总量恒定与结算最终性(Settlement Finality),业内通常采用以下三类账本协同架构:
模式一:单一主账本模式(Single Authoritative Ledger with Derived Tokens)
在该模式下,传统央行或商业银行核心系统的账户是唯一的法律与财务最终账。链上的 Token 只是核心账本资产在外部网络中的受控影子镜像。
资金进入 Token 环节时,必须首先在核心账户侧执行严格的锁定(Lock/Freeze)或转入专门托管账户;随后由网关或智能合约在链上铸造(Mint)等额 Token。当 Token 持有人需要退回传统账户时,链上合约首先执行销毁(Burn),网关确认链上最终性后,再向核心系统发出解除锁定(Unlock)指令。
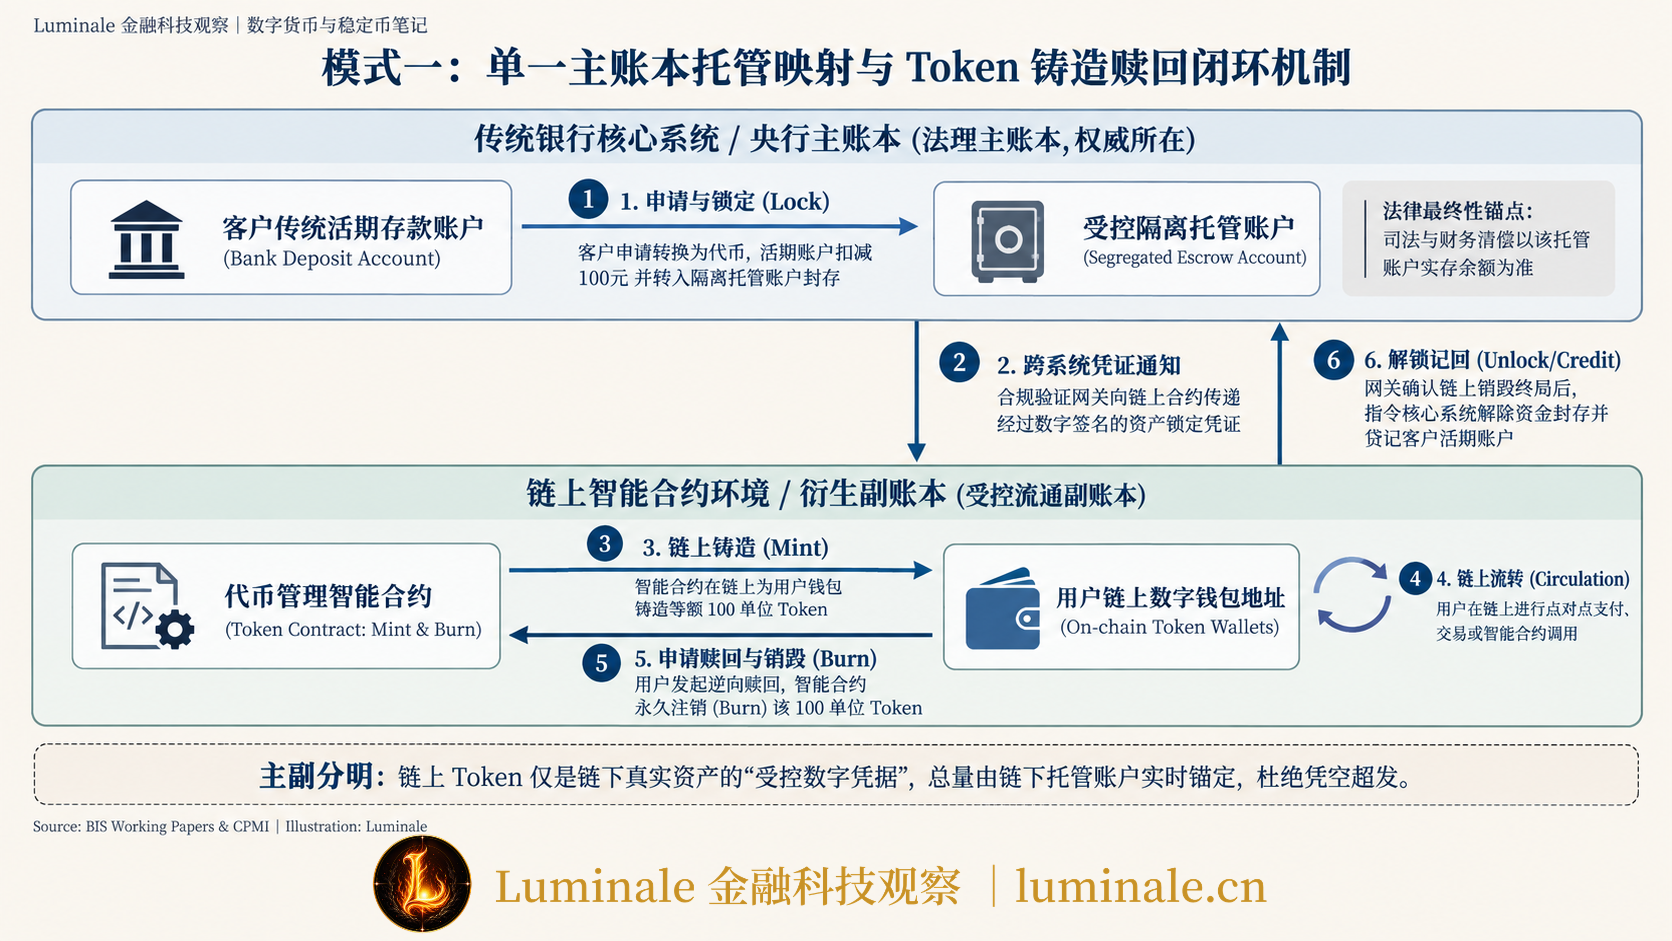
此时的权威账本始终在传统账户这一侧。如果链上智能合约遭遇漏洞攻击或异常分叉,司法判定与清偿责任通常以核心托管账户的实收金额为依据。
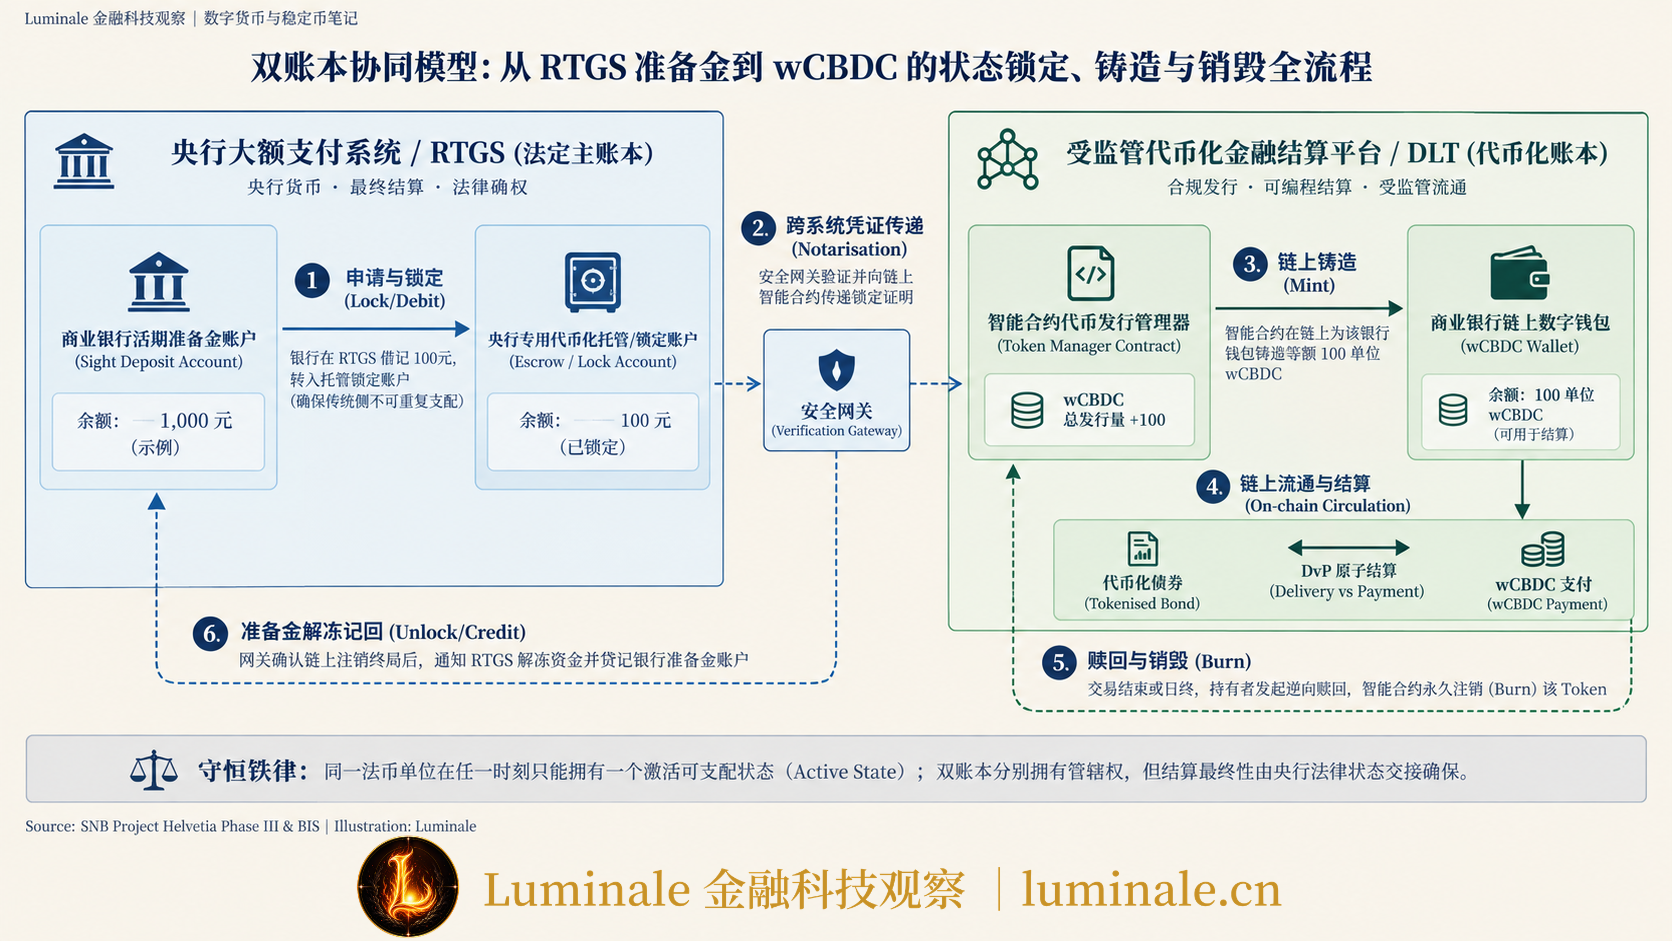
模式二:双重法定账本分区管理(Dual Co-equal Authority with State Handoff)
在很多批发型数字货币试点中,央行认可传统 RTGS 账本与新设 DLT 结算平台具有同等的法定结算地位,但双方各自管理互不重叠的货币状态。
以瑞士央行在 Project Helvetia Phase III 的实盘试点为例:参与银行在 SIX Digital Exchange(SDX)平台上使用的批发型数字货币(wCBDC),在法律性质上与银行在瑞士传统 RTGS(SIC 系统)中的活期存款准备金完全等同。[7]
但为防止流动性双花,瑞士央行实施了严格的状态交接(State Handoff)机制:
- 银行如果需要在 SDX 平台结算债券,必须在交易时段通过 SIC 系统发起借记申请,将其在 RTGS 中的准备金实时扣减;
- 扣减确认后,SDX 平台对应生成等额的批发型 CBDC;
- 日终或交易结束时,未使用的批发型 CBDC 被批量注销,等额准备金自动回流至银行在 RTGS 的主账户中。
两边账本都是法定最终账,但在任何微秒级别的时间点,同一单位的中央银行负债只可能在其中一个系统内处于可支配激活状态。
模式三:在线主账户与离线硬件 Token 的双模架构(Hybrid Online Account & Offline Token)
这一架构广泛应用于零售 CBDC 的双离线支付设计。
在日常状态下,央行与运营机构维护在线账户体系,记录用户的全额数字货币。当用户需要离线使用时,必须在手机安全硬件(Secure Element, SE)或安全卡中预先进行「钱包圈存」:
在线总账扣减 500 元 ──> 向硬件安全芯片灌装 500 元离线 Token 凭证
在断网环境下,两台手机通过近场通信(NFC)进行离线转账。此时两端无法连接在线总账,依靠双方芯片内部受保护的计数器、私钥签名与防重放规则转移凭证。
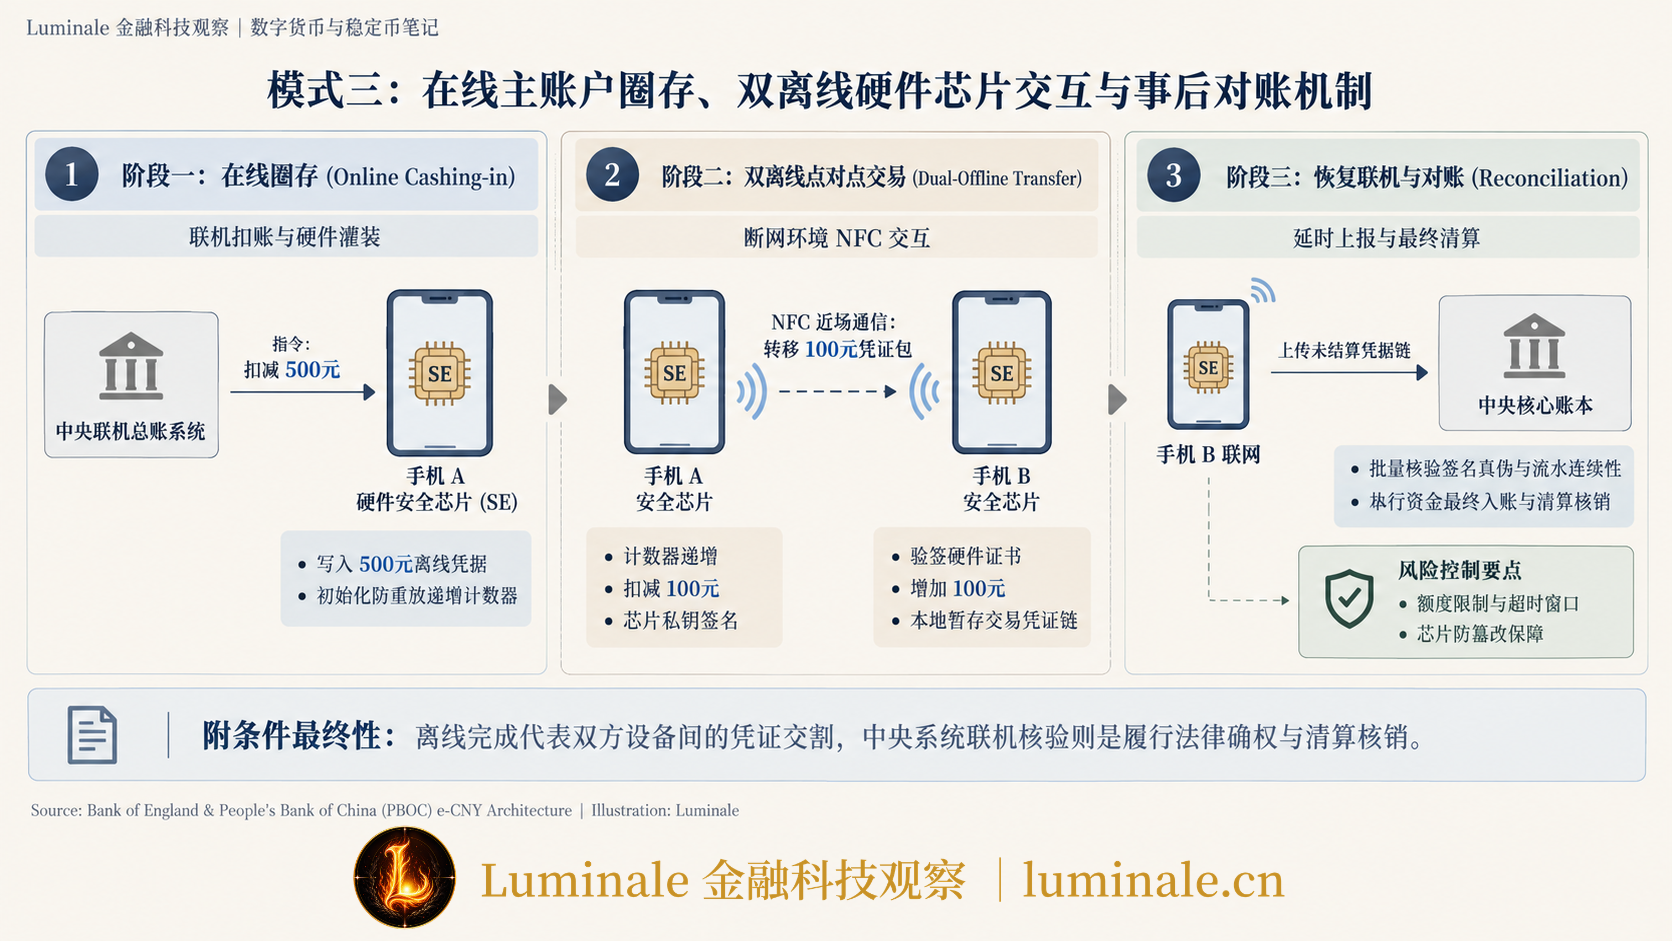
这给账本一致性带来了直接的工程挑战:如果发生芯片损坏、物理攻击伪造凭据,或者离线流水上传后发现恶意双花,究竟以谁为准?
如果永远判定中央联机账本为准,并对善意收款人拒付,离线支付在商业上就丧失了支付确定性;如果无条件全额兑付,央行或商业银行将承担伪造货币带来的信用敞口。因此,这类混合架构必须配套一系列精密的风控与法律约定:
- 严格限制单笔离线支付上限与累计离线转账次数;
- 设置离线时间窗口,逾期必须联网同步;
- 在业务规则中明确超额双花损失的风险分摊规则——由设备芯片厂商、钱包运营机构、涉事用户或央行应急准备金按比例承担;
- 法律上明确离线写入完成即视为附条件的债权移转,联机同步则是履行跨机构清算核销。
五、CBDC 账本架构设计:区分零售与批发的不同工程设计
讨论数字货币账本时,必须将零售型央行数字货币(Retail CBDC)与批发型央行数字货币(Wholesale CBDC)严格区分。两者面对的参与主体、风控重点与性能需求截然不同,导致其底层账本架构呈现出分化发展趋势。
零售 CBDC:以账户式为核心,外挂受控 Token 特征
零售 CBDC 面向海量公众与零售商户,首要解决的是高并发系统可用性、普惠易用性、丢失可恢复性以及反洗钱合规。
如果完全采用密钥驱动的纯 Token 模式,公众需要自行保管私钥。一旦私钥遗失,资产将永久损毁,这对大众日常消费是极高门槛;同时,缺乏身份锚点的纯 Token 极难落实央行法定的反洗钱限额与可疑交易拦截。
因此,国际主流零售 CBDC 项目普遍倾向于采用两层运营混合架构(Two-tier Architecture):[1]
- 核心记账层:由中央银行或授权大型运营机构维护基于账户/余额逻辑的中央记账体系(Direct/Hybrid Account Ledger),确保系统能支撑每秒数万笔以上的峰值交易,并为用户提供基于法定身份的账户找回与争议冲正通道。
- 用户感知与应用层:在商业银行/PSP 提供的电子钱包中,融入 Token 化的密码学授权凭证。在离线支付、硬件安全载体以及小额匿名交易场景中,允许数字货币表现为受控流通的离线凭证。
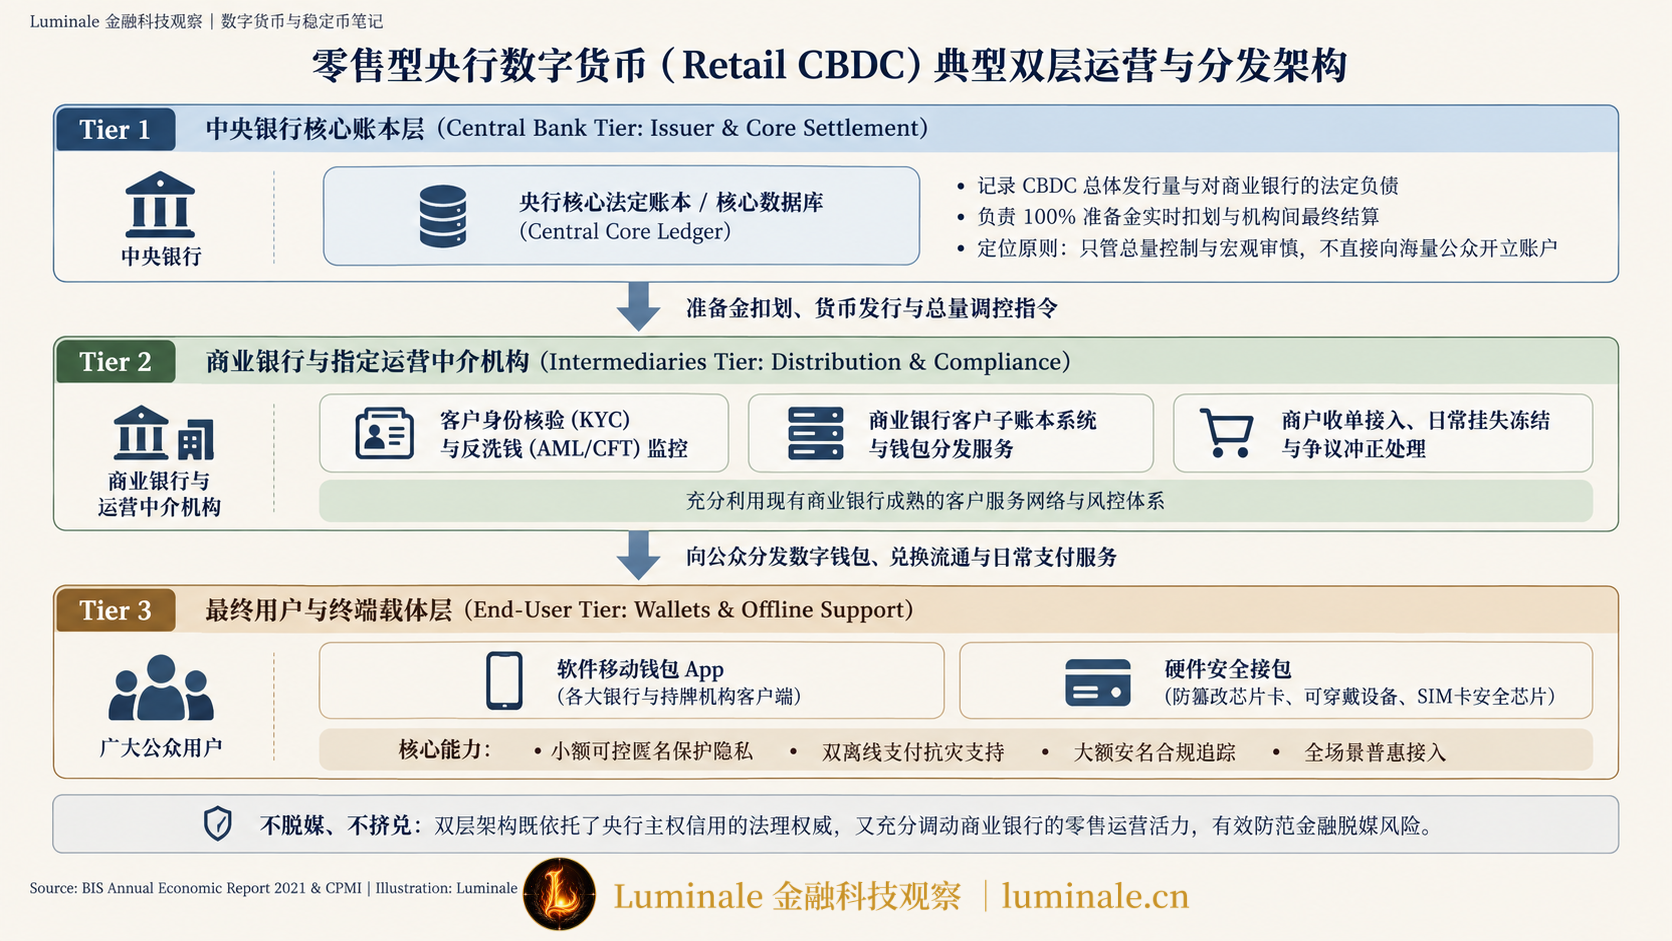
这种设计在保障金融稳定、避免银行存款脱媒的同时,兼顾了数字时代对支付便捷性的诉求。
批发 CBDC:拥抱共享账本与代币化金融网络
批发 CBDC 面向商业银行、非银金融机构及清算存管中心。这些机构原本就在央行开立准备金账户,传统的资金划拨早已在 RTGS 中实现高度数字化。
批发领域对 Token 化账本的核心诉求,是打破金融资产与清算资金之间的系统孤岛。
| 对比维度 | 零售型 CBDC(Retail CBDC) | 批发型 CBDC(Wholesale CBDC) |
|---|---|---|
| 主要服务对象 | 个人居民、实体企业与零售商户 | 商业银行、券商及受监管金融机构 |
| 首要解决痛点 | 普及率、公众获取现金的数字替代、系统普惠与韧性 | 金融资产交割效率、流动性占用、跨境支付成本与摩擦 |
| 账户架构诉求 | 核心集中记账,便于找回密码、限额管理及 AML 监管 | 现有央行准备金账户已极成熟,侧重与新交易平台的兼容 |
| Token 技术价值 | 局限于双离线支付支持、小额硬件钱包与局部隐私 | 极为突出:可编程性、智能合约触发、原子结算(DvP/PvP) |
| 账本底层选型 | 高并发中心化数据库结合分布式日志,局部引入共识 | 优先采用联盟许可链、分布式共享账本或跨系统触发机制 |
| 主要系统风险 | 私钥管理门槛、系统并发瓶颈、银行存款被挤兑脱媒 | 央行流动性在多平台分散、法律最终性判定、跨机构治理 |
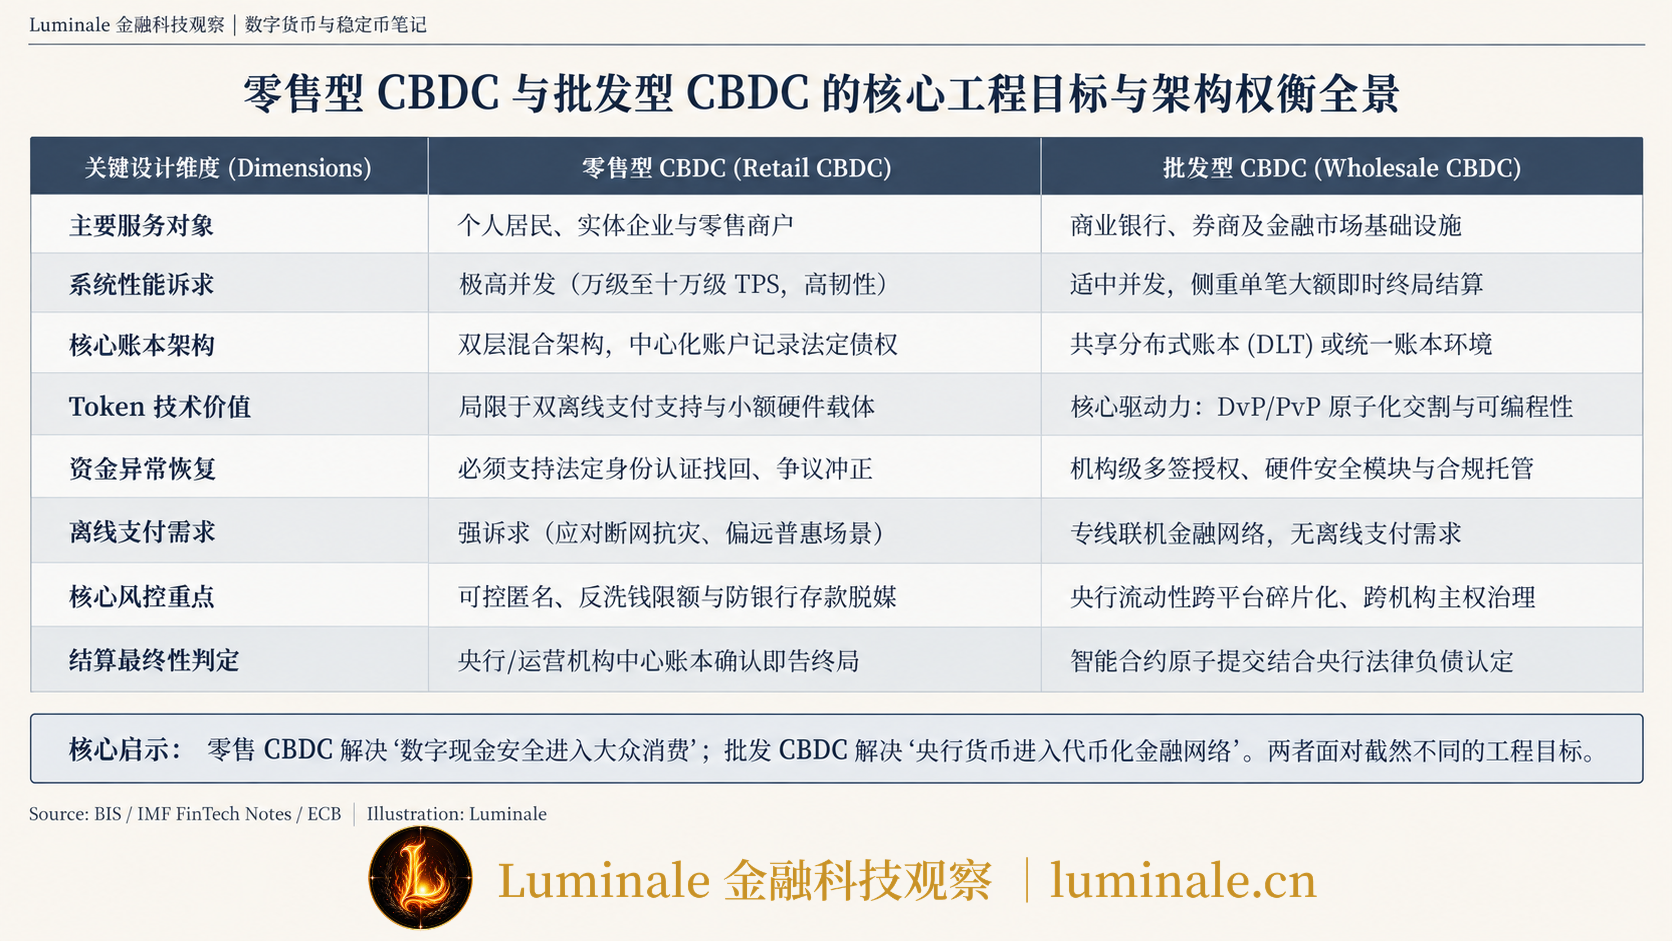
在批发场景中,机构需要处理债券发行认购、外汇兑换、跨境银团贷款以及衍生品保证金实时追加。在这些复杂交易中,资产交割与资金付款的时间差会带来直接的本金风险。
通过将央行货币以 Token 形式发行或映射在金融资产共享平台上,批发 CBDC 可以直接嵌入智能合约,让付款与履约条件自动绑定,实现全天候跨机构、跨资产的即时终局结算。
结语:记账演进的实质
数字货币技术的演进,并没有简单变成「Token 替代 Account」,也没有让传统清算结算的基础规则失效。
从账户模式到代币模式,技术改变的不是记账本身,而是货币状态的组织形态与流转拓扑:
- 账户模式用中心化的身份认证与状态聚合,换取了成熟的治理弹性与纠错能力;
- 代币模式用离散的密码学对象控制权,换取了可编程性与跨系统协同的自由度。
任何能够安全运转的数字货币系统,底线始终未变:必须具备清晰的货币所有权边界,必须具备防范双重花费的确定性控制,必须在制度与法律上对账本最终性给出判定依据。
决定金融基础设施成熟度的,不在于是否贴上了区块链或代币的标签,而在于多套账本并存时,系统能否始终确保货币总量守恒、清算无缝衔接,并在发生风险时提供可靠的追索与终局保障。
参考资料
[1]: Bank for International Settlements, “Central bank digital currencies: System design,” 2024-11-26. BIS ↩
[2]: Bank for International Settlements, “High-level technical requirements for a functional central bank digital currency (CBDC) architecture,” 2023. BIS PDF ↩
[3]: International Monetary Fund, “Cyber Resilience of the Central Bank Digital Currency Ecosystem,” IMF FinTech Note, 2024. IMF ↩
[4]: Bank for International Settlements, “Project Jura: Cross-border settlement using wholesale CBDC,” 2021-12. BIS ↩
[5]: Bank for International Settlements & Swiss National Bank, “Project Helvetia: Settling tokenised assets in central bank money,” 2020-12. BIS ↩
[6]: Bank for International Settlements, “Project Agorá: Building on the unified ledger concept,” 2026-05. BIS ↩
[7]: Swiss National Bank, “Project Helvetia III: The Swiss National Bank's pilot for wholesale CBDC,” Speech, 2024-05. BIS ↩
本文首发于 Luminale 金融科技观察:https://luminale.cn/articles/digital-currency-ledger-account-token-cbdc-design