智能合约并不是区块链技术的专属发明。早在三十多年前,密码学学者 Nick Szabo 就已经系统讨论过把交易规则嵌入数字化协议的构想。然而,在很长一段时间里,这一设想主要停留在理论模型和局部自动化脚本的层面。
直到 2015 年以太坊(Ethereum)上线,区块链把共享账本、数字资产与通用计算环境结合在一起,智能合约才第一次拥有了原生运行的开放基础设施。
今天,当国际清算银行(Bank for International Settlements, BIS)、各国中央银行和主流商业银行频繁讨论资产代币化(Tokenisation)、代币化存款以及统一账本(Unified Ledger)时,“智能合约”与“可编程性(Programmability)”再次成为核心词汇。
真正值得金融从业者理解的,并不是合约本身有多么“智能”,而是当业务规则可以直接驱动账本状态和资产转移时,金融交易的执行方式究竟发生了什么变化。
一、智能合约已经三十多岁了:当年为什么没有流行起来?
在讨论链上结算之前,有必要先破除一个常见的印象:智能合约并不是伴随比特币或以太坊才诞生的新生事物。
1994 年,计算机科学家与密码学学者 Nick Szabo 首次提出了“智能合约(Smart Contract)”这一概念。随后在 1996 年的《智能合约:数字市场的基石》(Smart Contracts: Building Blocks for Digital Markets)与 1997 年的《智能合约的思想》(The Idea of Smart Contracts)两篇代表性文章中,他进一步系统论述了如何将合同条款设计并嵌入软件、硬件以及计算机网络协议之中 [1]。
Szabo 提出这一概念的初衷非常明确:减少合同履行过程中对人工干预、纸质流程与中心化中介执行的依赖,借助算法逻辑降低违约风险和交易摩擦。
在阐释这一思想时,Szabo 给出了一个极其经典的物理原型:自动售货机(Vending Machine)。
自动售货机的工作逻辑很直观:
- 机器内置了一套确定性的物理与控制规则。
- 购买者投入符合设定重量与尺寸的硬币(输入条件)。
- 机器内部的机械或电路装置校验金额(条件判断)。
- 校验通过后,货架电机运转弹出选定商品,并找零(执行动作与资产交割)。
- 如果金额不足或取消交易,硬币原样退回。
在这台机器里,规则被提前固化在硬件和电路中。“一手交钱、一手交货”的契约承诺不再依赖柜台售货员的道德信用或人工操作,而是由机器在条件满足时自动兑现。这就是智能合约最质朴的思想雏形:如果满足条件 A,就自动触发执行结果 B。
在传统金融与 IT 系统中,这种按预设条件自动执行的逻辑早已广泛存在:
- 证券经纪商交易系统中的止损单与限价单;
- 银行账户中的公共事业缴费按月自动代扣服务;
- 核心业务系统每日营业结束后自动计息与滚存;
- 实时全额清算系统(Real-Time Gross Settlement, RTGS)中的流动性排队与网格冲抵算法。
然而,传统系统的自动化存在一个不可忽视的制度与技术边界:这些程序无一例外运行在某一家特定机构控制的私有服务器和中心化数据库内部。
在传统 IT 架构下,自动化程序的有效性完全仰赖中心化运营方的信誉与系统权限。银行可以执行自动扣款,但数据库由银行单独维护;券商可以执行止损单,但交易撮合与行情数据由中心化交易场所全权掌控。参与交易的多方之间,并没有一个共同可见、共同确认且难以被单方面篡改的“中立执行环境”。
在 1990 年代,智能合约的普及还缺少四项基础土壤:
- 跨机构的共享数字账本:缺乏能够让互不隶属的机构同时记录和验证状态的底层网络。
- 账本原生的数字资产:传统系统的“资产”通常只是中心化记账符号,程序无法直接在同一个环境中原子化地锁定和划转资产本身。
- 去信任的多方共识机制:没有一种数学或密码学机制,能让彼此缺乏信任的陌生人就“某段程序是否已被正确执行”达成共识。
- 抗审查与防篡改的公共计算环境:一旦某一方对执行结果产生异议,拥有数据库最高管理权限的一方随时可以在后台单方面终止程序或回滚数据。
正因如此,Szabo 提出的智能合约在当时只能停留在理论探讨与局部的内部脚本中。它在单点上提高了自动化效率,却无法跨越不同机构之间的信任鸿沟。
二、区块链没有发明智能合约,但为什么放大了它的价值?
智能合约本质上依然是一段按逻辑条件运行的计算机代码,它本身完全可以写在任何传统服务器上。区块链并没有凭空创造一种新的编程范式,它的贡献在于改变了代码运行的“宿主环境”。
2015 年 7 月 30 日,以太坊(Ethereum)公共主网正式上线 [2]。与比特币主要支持简单的堆栈脚本、专注于价值转移不同,以太坊在区块链中引入了图灵完备(Turing-complete)的状态机——以太坊虚拟机(Ethereum Virtual Machine, EVM)。这一工程突破,让开发者能够把任意复杂的通用业务逻辑编写为智能合约,并部署到全网共享的去中心化账本上。
从这一刻起,智能合约摆脱了单家机构服务器的束缚,开始与共享账本和原生数字资产深度结合。
| 比较维度 | 传统机构内部的自动化程序 | 运行在共享账本上的智能合约 |
|---|---|---|
| 运行宿主 | 单个机构控制的本地服务器或私有云 | 多个验证节点共同维护的分布式计算环境 |
| 状态归属 | 存储于机构的私有数据库,外部不可见 | 状态直接记录在全网同步的账本上,全员可校验 |
| 资产与执行距离 | 逻辑与资金隔离,程序需向清算系统额外发送指令 | 资产即账本原生状态,代码直接拥有资产支配与划转权限 |
| 防篡改与确定性 | 管理员拥有后台控制权,可随时暂停或重置 | 遵循预设共识规则,单一参与方无法单方面阻断或修改执行 |
| 跨主体可组合性 | 跨机构系统互联需复杂的专线接口与多方双边对接 | 同一账本内的智能合约可直接互相嵌套与实时调用 |
为了理清这一转变,不妨建立一个基础公式:
智能合约 ≠ 区块链
但当:
预设执行规则(智能合约) + 分布式共享账本 + 原生数字资产 = 全新的金融交易执行基础设施
在传统模式下,转账逻辑通常写在应用层:“如果客户账户余额充足,扣减 100 元,并向清算网络发送报文。”然而,发出的报文随后需要经过跨行交换中心、跨行清算系统以及各家对手方的核心账本,流程在不同的数据库之间多次流转、切分与等待,而且不能保证报文发出后的流程一定会成功。
而在链上智能合约环境中,规则与账本状态处在同一个物理或逻辑空间中。当一笔交易指令触发合约时,合约代码直接在验证节点中运行,其结果直接改变共享账本的状态:付款方的代币余额减少 100,收款方的代币余额增加 100。验证节点根据统一的数学逻辑共同校验这一变更,并同时记入各自维护的最新区块。
这里需要指出一个关键差异:公链环境下的无需许可性(Permissionless)与不可篡改性,并不是金融交易智能合约的前提。
传统金融机构主导的联盟链或受监管许可型账本(Permissioned Ledger)中,平台会对谁有权限部署合约、谁可以发起交易、谁能够担任验证节点施加严格的准入审查,这也是金融监管下的固有要求,金融机构的业务授权来源于监管机构。
但这并不削弱智能合约的价值——只要多方共同身处同一套账本体系内,他们就能以极高的确定性确认:没有任何一方可以在未经既定共识授权的情况下,私自更改已经锁定的交易规则或单方面篡改执行结果。
三、智能合约究竟解决了什么问题?
剥离掉各种技术包装,一个智能合约在运行机制上可以抽象为五个连续环节:
当前账本状态(State) → 外部指令输入(Input) → 预设条件判断(Condition) → 执行状态动作(Execution) → 生成最新状态(New State)
它最擅长的工作,是把传统金融中冗长、分散且高度依赖手工确认的链路,压缩为“一旦满足条件,即刻改变状态”的确定性闭环。
在 Luminale 的支付基础设施分析框架下,我们可以把传统跨境或跨机构证券交易与链上智能合约的执行链路进行清晰对照:
| 阶段对比 | 传统多机构交易执行流程 | 链上智能合约执行流程 |
|---|---|---|
| 第一步:条件触发 | 机构 A 人工核实交易合同条款,确认付款条件是否达成 | 合约内部代码直接读取账本状态,自动校验条件参数 |
| 第二步:指令传递 | A 机构业务系统生成报文,经 SWIFT 专网发送至代理行 | 用户向智能合约发起签名交易指令(单次消息广播) |
| 第三步:跨系统记账 | 代理行、清算所各自更新内部借贷记账,并多次往返核对 | 节点虚拟机统一执行合约逻辑,各方账本状态同步更新 |
| 第四步:对账与差错处理 | T+1 或 T+2 日各方运行批处理程序对账,排查挂账 | 执行即结算,账本状态即唯一权威事实,免去事后流水对账 |

通过将“规则”与“记账”合二为一,智能合约在金融业务中具有以下特征:
- 无须二次确认的自动执行:一旦触发条件达成,程序即刻推进,不需要业务人员再次手动点击“放款”或“过户”。
- 资产控制深度内嵌:程序不再只是打印一份通知单,而是可以直接锁仓、划转或销毁处于同一账本内的代币化资产。
- 合约间的可组合性:不同智能合约能够像乐高积木一样互相调用。例如,借贷合约可以直接调用流动性池合约完成抵押品自动拍卖,无需在多个异构系统之间搭建专线。
然而,智能合约也有极其严格的能力边界:它本质上无法主动感知链外现实世界发生的事情。
智能合约是一台封闭且确定性的自动机。如果相同的输入在不同节点上跑出不同的输出,整个分布式共识就会瞬间瓦解。因此,智能合约不能像普通网页脚本那样随意调用外部公开的 API 接口去查询实时汇率或天气。
在以太坊官方开发者文档中,这一限制被称为预言机问题(Oracle Problem)[3]:
- 离岸金融市场的真实即期汇率是多少?
- 某只在交易所挂牌的国债收盘基准价是多少?
- 物联网(IoT)监管下的海运集装箱是否已经靠港卸货?
这些链外事实必须由外部被称为预言机(Oracle)的特定实体或多签网络,将外部数据打包签名后主动推送到链上。如果预言机输入了被篡改的错误价格,智能合约就会根据错误数据执行出错误的清算结果。
四、从智能合约到“可编程性”:链上原子结算
理解了智能合约的基础机制后,就可以进一步接入现代金融基础设施的核心议题:可编程性(Programmability)与原子结算(Atomic Settlement)。
在探讨央行数字货币(CBDC)和代币化资产时,“可编程性”是一个比智能合约外延更广的概念。我们可以把这一技术体系分为三个层级:
- 可编程平台(Programmable Platform):提供规则定义、共识验证与状态维护的底层计算和账本网络。
- 智能合约(Smart Contracts):在平台上部署的具体业务逻辑代码段。
- 可编程交易(Programmable Transactions):利用这些代码编排出来的复杂交易组合与结算流程。
在传统证券交易中,买方担心付了钱拿不到证券(本金风险),卖方担心交了证券拿不到钱。为了解决这个问题,国际金融市场基础设施原则(Principles for Financial Market Infrastructures, PFMI)第八项原则要求普遍推行券款对付(Delivery versus Payment, DvP)[4]。但在传统架构下,中央证券存管机构(Central Securities Depository, CSD)维护证券账户,中央银行的大额实时支付系统维护资金账户,两套完全不同的底层系统必须通过专线与复杂的状态机协议互相报文通信,才能实现准实时的机制协调。
如果资金与资产共同运行在受监管的可编程账本中,DvP 就可以直接借助智能合约演进为原子结算(Atomic Settlement):
资产转移与资金结算被捆绑进同一个不可分割的交易执行单元。条件全满足,两边同时生效;任一侧失败,全部状态完整回滚,如同交易从未发生。
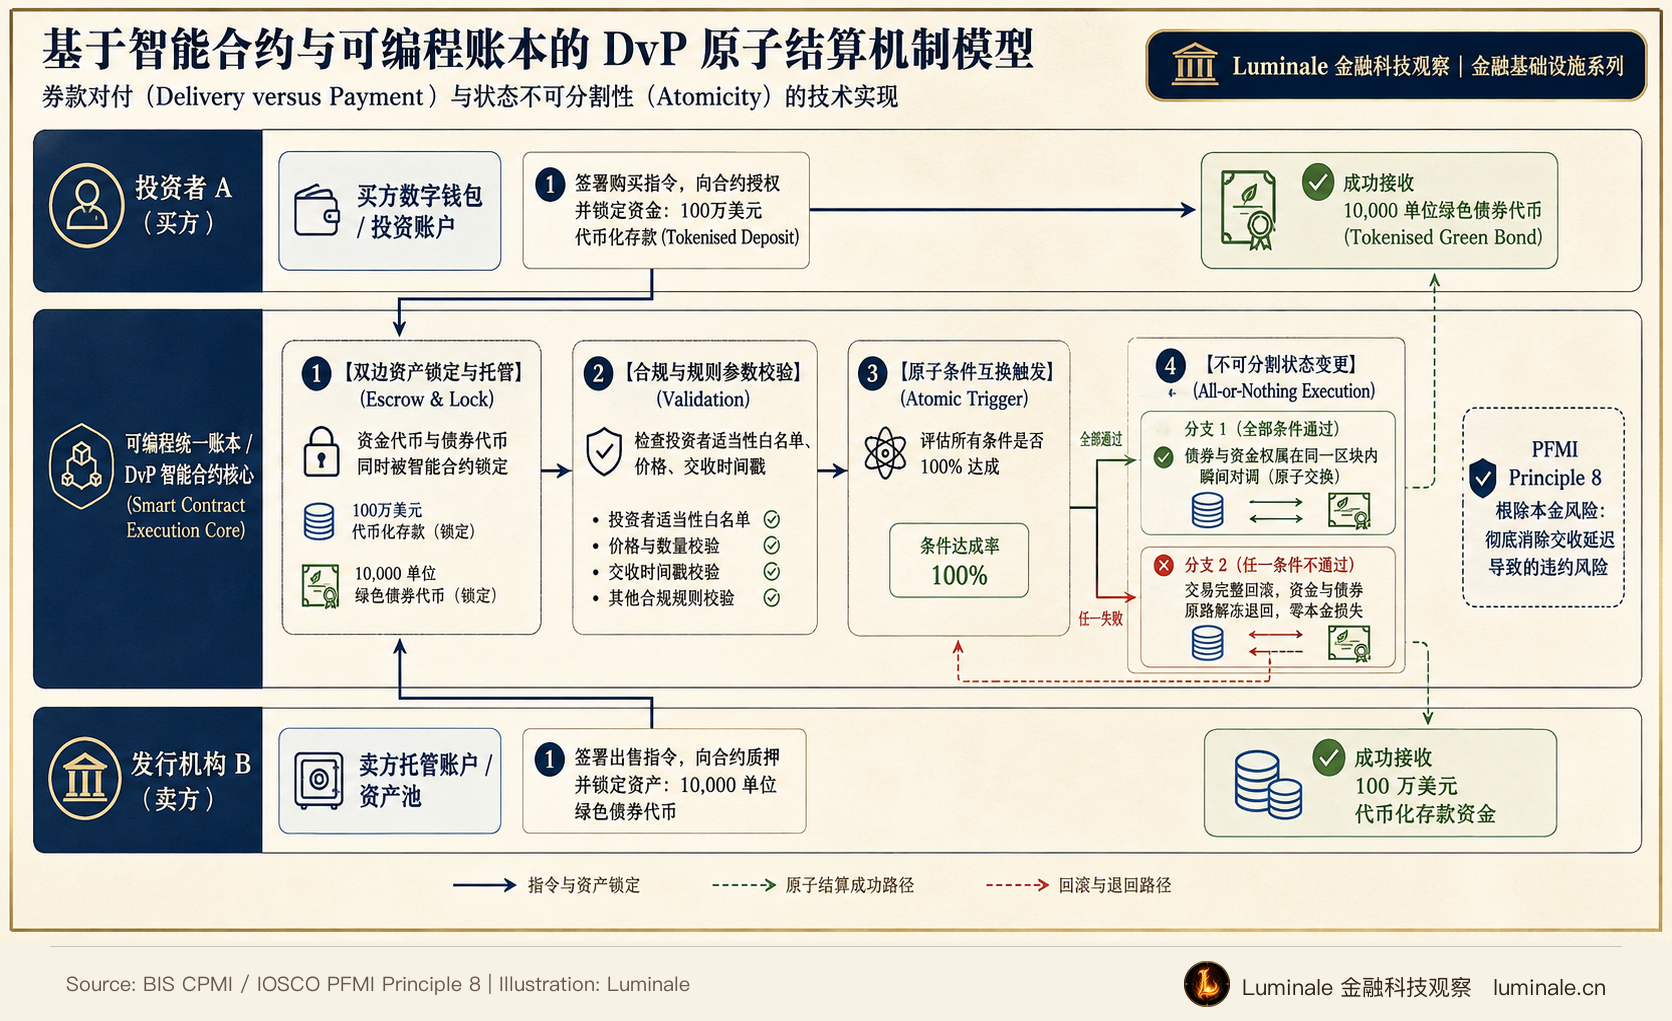
同样的逻辑可以扩展到跨币种外汇交易的同步交收(Payment versus Payment, PvP),甚至支撑更多步交易的连续编排:即期外汇兑换 → 代币化存款跨行划转 → 证券交付 → 抵押品管理系统记账。
国际清算银行在其《代币化与统一账本蓝图》(Blueprint for the future monetary system)中明确指出,智能合约的可组合性结合统一账本,能够把原本依赖接力赛式多方通信的结算步骤,重塑为单次按条件触发的不可分割流程,从根源上降低多边交易中的本金风险与在途资金占用 [5]。
需要强调的是,拥有智能合约并不等同于自动实现了真正的结算。 真正的金融结算不仅依赖代码的执行逻辑,更取决于最终结算所使用的货币资产是什么(是商业银行货币、受监管稳定币,还是央行准备金),以及底层系统之间如何确保最终状态的法律确定性。
五、代码可以自动执行,但法律不会因此消失
伴随技术构想的演进,金融基础设施必须严肃面对一个终极拷问:代码追求百分之百的机械确定性,而人类社会的法律与金融运行必须容纳不确定性与现实纠错。
加密资产圈早期曾流行过“代码即法律(Code is Law)”的口号,但在严肃的受监管金融体系中,这从来不是一个成立的命题。
程序只能机械处理预设好的逻辑分支,而真实的金融活动充满了复杂的现实情境:
- 交易双方在输入参数时发生敲错键盘的重大操作失误;
- 某一笔看似合规的转账背后隐藏着复杂的欺诈、胁迫或洗钱行为;
- 发生不可抗力导致合同无法履行;
- 法院依法送达协助冻结或划扣特定主体资产的裁定书。
面对这些情况,如果一套系统仅仅宣称“代码已经完成状态更新,系统无法更改”,这绝不是金融创新的优势,而是基础设施致命的治理缺陷。
英国法律委员会(Law Commission)在针对智能合约的专题法学审查报告中,专门区分了纯技术代码与“智能法律合同(Smart Legal Contracts)”的概念 [6]。报告指出,一段能够自动执行的代码可以作为履行法律合同义务的工具,但它本身不能脱离合同法对于当事人真实缔约意图、附随义务、合同撤销与司法救济的整体框架。如果代码编写的执行逻辑偏离了双方当事人通过文本确立的真实意思表示,司法审理依旧应当以真实的合同法理为准。
这也直接带来了几个在设计链上金融基础设施时必须解决的制度挑战:
- 代码执行结果是否等同于法律上的履约? 若智能合约因逻辑漏洞被黑客钻空子转移了资产,法律上绝不会认定黑客是依据合约有效获益,而会认定为财产侵占。
- 错误状态如何回退? 在不可篡改的账本上,如果法院判决撤销某笔交易,系统必须在治理层设计反向补偿交易或超级管理员介入流程,实现合法依规的资产溯源与纠偏。
- 合约升级的两难权衡:代码不可修改有利于建立多方对“规则不会被暗中操纵”的信任;但面对业务变更或突发安全漏洞,如果完全无法修补升级,系统就难以维持持续营运。因此,现代金融智能合约通常需要精心设计多签治理(Multisig)或代理合约(Proxy Patterns)升级方案 [7]。
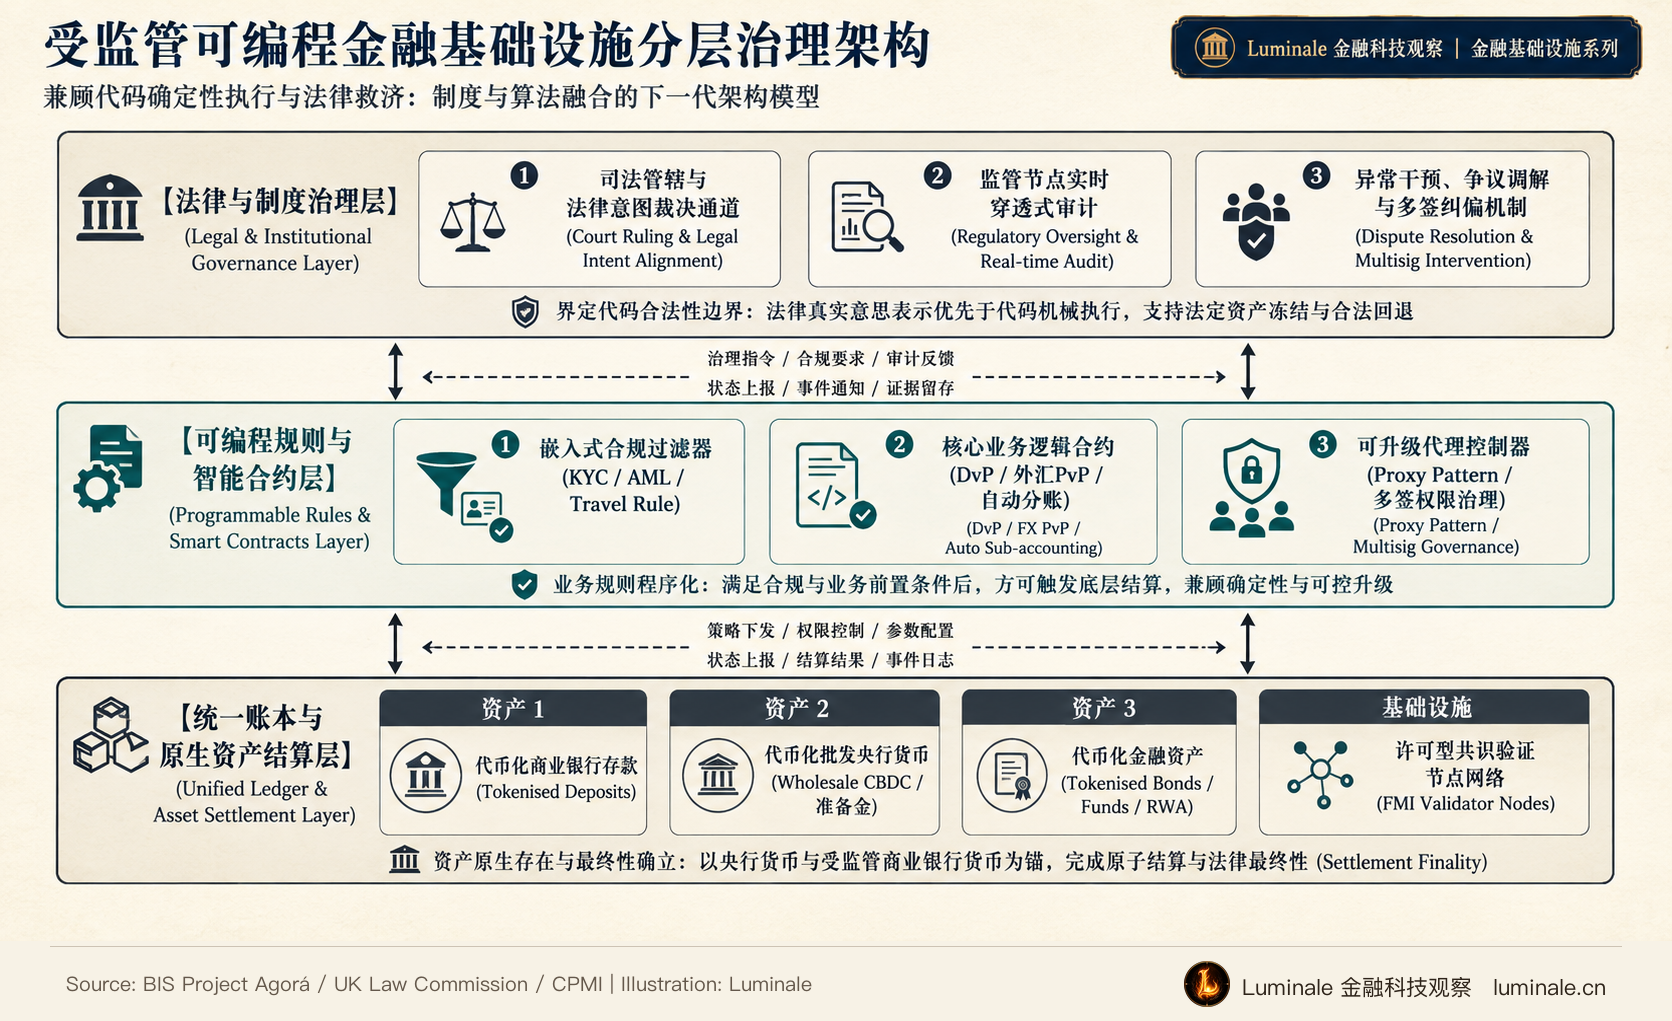
正因如此,近几年全球央行和国际金融组织的探索重心,已经彻底脱离了早期的“去中心化乌托邦”,转向如何将智能合约与可编程技术嵌入受到严格监管的现代货币与金融市场基础设施。
以国际清算银行牵头、全球数十家系统重要性商业银行与主要央行共同参与的Project Agorá为例,该项目在其公布的阶段性成果中,正是基于统一账本概念,将代币化商业银行存款与代币化批发央行准备金放置在同一个可编程平台上进行测试 [8]。
在 Project Agorá 的机制设计中,智能合约被用来编写合规检查(KYC/AML)工作流、条件触发机制与外汇原子结算通道。规则由各参与国监管框架与央行治理规则共同决定。
结语
智能合约带给金融基础设施最核心的变化,是交易达成的业务条件与底层资产的状态变化之间的协同路径。
在传统金融体系中,一笔资产交易往往要依次经历“达成协议 → 传递报文 → 核验权限 → 发出清算指令 → 多方核心分别记账 → 事后对账核验”等多个断续的环节。每一个环节都分布在不同的机构内部,跑在异构的系统上,沉淀在互不连通的专有数据库中。
而以智能合约为代表的可编程基础设施,第一次让这套逻辑演进为:
预设条件验证通过 → 程序确定性执行 → 多方见证下资产状态同步变更。
这种机制为我们进一步探索链上 DvP、PvP 以及多腿金融交易的原子结算打下基础。
但自动化与原子化也随即抛出了一系列更深层次的金融制度问题:
- 如果资产交付与资金结算能够在同一瞬间完成,传统多边净额清算(Multilateral Netting)所发挥的节约流动性功能是否会被削弱?
- 瞬时结算是否会导致金融机构日间流动性需求剧烈飙升?
- 最终负责兜底结算风险的资产,究竟应当是商业银行代币化负债,还是央行数字货币?
这些问题,正是理解未来链上金融基础设施时必须深入展开的核心命题。
参考资料
[1]: Nick Szabo. Smart Contracts: Building Blocks for Digital Markets (1996); The Idea of Smart Contracts (1997). Nakamoto Institute: https://nakamotoinstitute.org/library/smart-contracts-building-blocks-for-digital-markets/ ↩
[2]: Ethereum Foundation. Ethereum Launches: Olympic Release. July 30, 2015: https://blog.ethereum.org/2015/07/30/ethereum-launches ↩
[3]: Ethereum.org. Smart contracts: The oracle problem & off-chain data sources. Official Documentation: https://ethereum.org/developers/docs/smart-contracts/ ↩
[4]: Committee on Payments and Market Infrastructures (CPMI), International Organization of Securities Commissions (IOSCO). Principles for Financial Market Infrastructures (PFMI). Principle 8: Settlement finality. 2012: https://www.bis.org/cpmi/publ/d101a.pdf ↩
[5]: Bank for International Settlements (BIS). Blueprint for the future monetary system: improving the old, enabling the new. Annual Economic Report, 2023: https://www.bis.org/publications/aer-2023/blueprint-future-monetary-system-improving-old-enabling-new ; Next-generation monetary and financial systems, 2025/2026: https://www.bis.org/publications/aer-2025/next-generation-monetary-financial-system ↩
[6]: Law Commission of England and Wales. Smart Legal Contracts: Advice to Government. Law Com No 401, November 2021: https://lawcom.gov.uk/project/smart-contracts/ ↩
[7]: Ethereum.org. Upgrading Smart Contracts: Proxy patterns and contract migration strategies. Official Documentation: https://ethereum.org/developers/docs/smart-contracts/upgrading/ ↩
[8]: Bank for International Settlements (BIS). Project Agorá: testing seamless cross-border wholesale payments with tokenised commercial bank deposits and central bank money. Innovation Hub: https://www.bis.org/project/agora ↩
本文首发于 Luminale 金融科技观察:https://luminale.cn/articles/smart-contracts-programmability-and-onchain-settlement