2026年10月,国际清算银行支付与市场基础设施委员会(Committee on Payments and Market Infrastructures, CPMI)和国际证监会组织(International Organization of Securities Commissions, IOSCO)发布了一份最终报告,题目是《金融市场基础设施对一般业务风险和一般业务损失的管理:PFMI进一步指引》[1]。标题里的 PFMI,指的是2012年发布的《金融市场基础设施原则》(Principles for Financial Market Infrastructures, PFMI)。这份新报告开篇就声明,它不在 PFMI 之外新增标准,只是帮助金融市场基础设施(Financial Market Infrastructure, FMI)更好地遵守 PFMI 的第15项原则。
要读懂这份新指引,绕不开 PFMI 本身。本站过去引用过几次 PFMI:在介绍金融基础设施的文章里用过它的定义和分类,在结算最终性、中央对手方和外汇 PvP 的文章里分别用过原则8、原则4至7和原则13、原则12。这些都是零散的条款。这篇文章换一个读法,把 PFMI 当作一份完整的文件来读,看它认为一套 FMI 可能在哪些方面有风险,24项原则分别管哪一类风险,各国又是怎样把这份国际标准变成本国监管要求的。
一、为什么支付系统、CCP和CSD要遵守同一套原则
2012年以前,国际上管 FMI 的标准有三套:2001年的《系统重要性支付系统核心原则》、2001年的《证券结算系统建议》,以及2004年的《中央对手方建议》[2]。三套标准分别针对支付系统、证券结算系统和中央对手方(Central Counterparty, CCP),出台时间不同,口径也不完全一致。
2008年金融危机之后,二十国集团(Group of Twenty, G20)推动标准化场外衍生品集中清算,并要求交易数据报送交易报告库(Trade Repository, TR)。CCP 承接的风险越来越集中,TR 也从无到有地成了监管部门看清市场的窗口。在这个背景下,当时的支付结算体系委员会(Committee on Payment and Settlement Systems, CPSS,2014年更名为 CPMI)和 IOSCO 技术委员会在2012年4月发布 PFMI,把三套旧标准合并为一套,同时把 TR 纳入进来[2]。
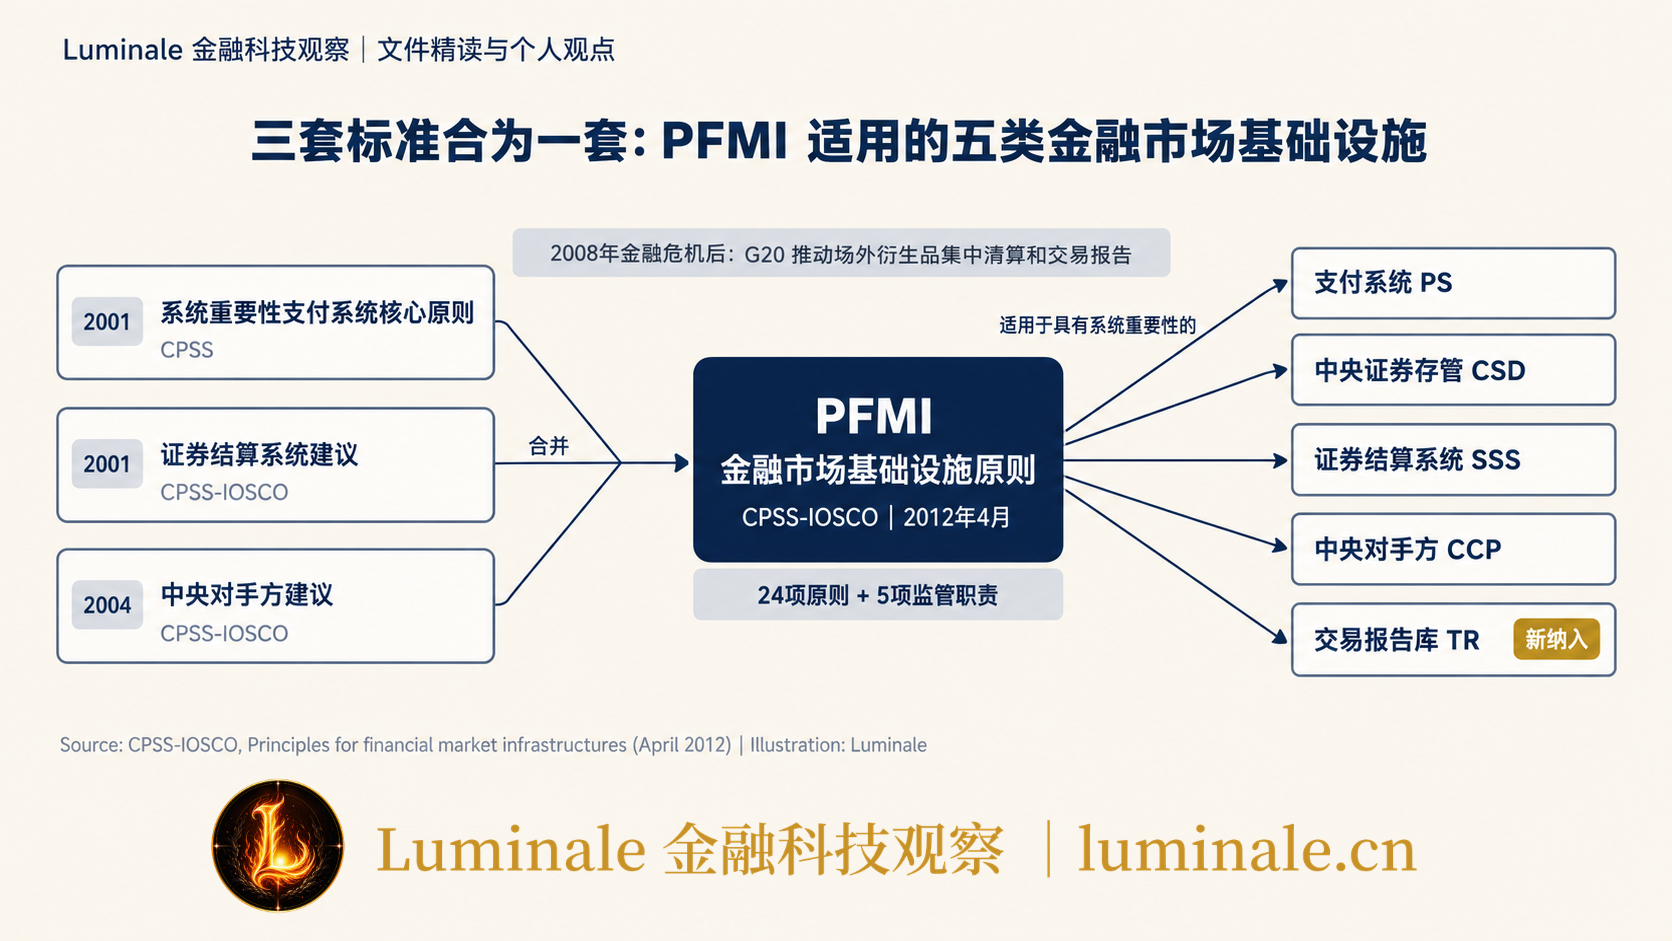
PFMI 适用的对象是五类 FMI:支付系统(Payment System, PS)、中央证券存管机构(Central Securities Depository, CSD)、证券结算系统(Securities Settlement System, SSS)、CCP 和 TR。它们的定义和分类,可以参考本站的《金融基础设施到底包括什么?》。
PFMI 按功能适用。同一家机构如果既做中央证券存管又做证券结算,两类功能对应的原则都要遵守。
另外,PFMI 主要针对具有系统重要性的 FMI。按照 PFMI 第1.20段,CSD、SSS、CCP 和 TR 默认被视为具有系统重要性;支付系统是否属于系统重要性,由各国监管部门判断,通常看它是否会引发或传导系统性冲击,比如是不是一国唯一或主要的大额支付系统,是不是为其他系统重要性 FMI 提供资金结算。如果监管部门认定某家 CSD、SSS、CCP 或 TR 不具有系统重要性,需要公开机构名称和理由[3]。
PFMI 在写法上属于原则导向的标准。第1.19段说得很明白,除少数例外,原则不规定具体使用哪种工具或安排,允许用不同方式满足同一项原则;原则之间相互关联,应当作为一个整体适用[3]。所以 PFMI 的条文读起来更像目标,配套的解释性说明和评估方法才告诉大家怎样算达标。
PFMI 本身没有直接的法律效力。CPMI 和 IOSCO 是标准制定机构,不是各国 FMI 的监管者。PFMI 对一家 FMI 能产生约束,前提是这家 FMI 所在地的监管部门把它写进本国的法律、规章或监管政策。这也是第五章要讨论的问题。
二、24项原则怎么读:一张按风险来源排列的地图
PFMI 正文把24项原则分为九个部分:总体组织、信用与流动性风险管理、结算、CSD 与价值交换结算系统、违约管理、一般业务与运营风险管理、准入、效率、透明度[2]。在 Luminale 的分析框架里,可以按风险从哪里来,把这九个部分重新归成四层,再加上一组对外关系的原则。
| 层次 | 回答的问题 | 对应原则 |
|---|---|---|
| 底座 | 规则在压力和破产时还算不算数,谁来做决定,风险有没有被整体管起来 | 1 法律基础、2 治理、3 全面风险管理框架 |
| 参与者带来的风险 | 参与者违约时,损失和流动性缺口由什么资源覆盖、按什么程序处理 | 4 信用风险、5 抵押品、6 保证金、7 流动性风险、13 参与者违约规则与程序、14 隔离与可转移性 |
| 结算本身 | 结算什么时候算最终完成,用什么钱结算,证券和实物怎样交付 | 8 结算最终性、9 货币结算、10 实物交割、11 中央证券存管、12 价值交换结算系统 |
| FMI 自身 | FMI 作为一家机构,经营、投资和系统运行出问题怎么办 | 15 一般业务风险、16 托管与投资风险、17 运营风险 |
| 对外关系 | 谁能接入,成本是否合理,外界能否看清风险 | 18 准入与参与要求、19 分层参与安排、20 FMI 间连接、21 效率与有效性、22 通信程序与标准、23 规则、关键程序与市场数据披露、24 交易报告库的市场数据披露 |
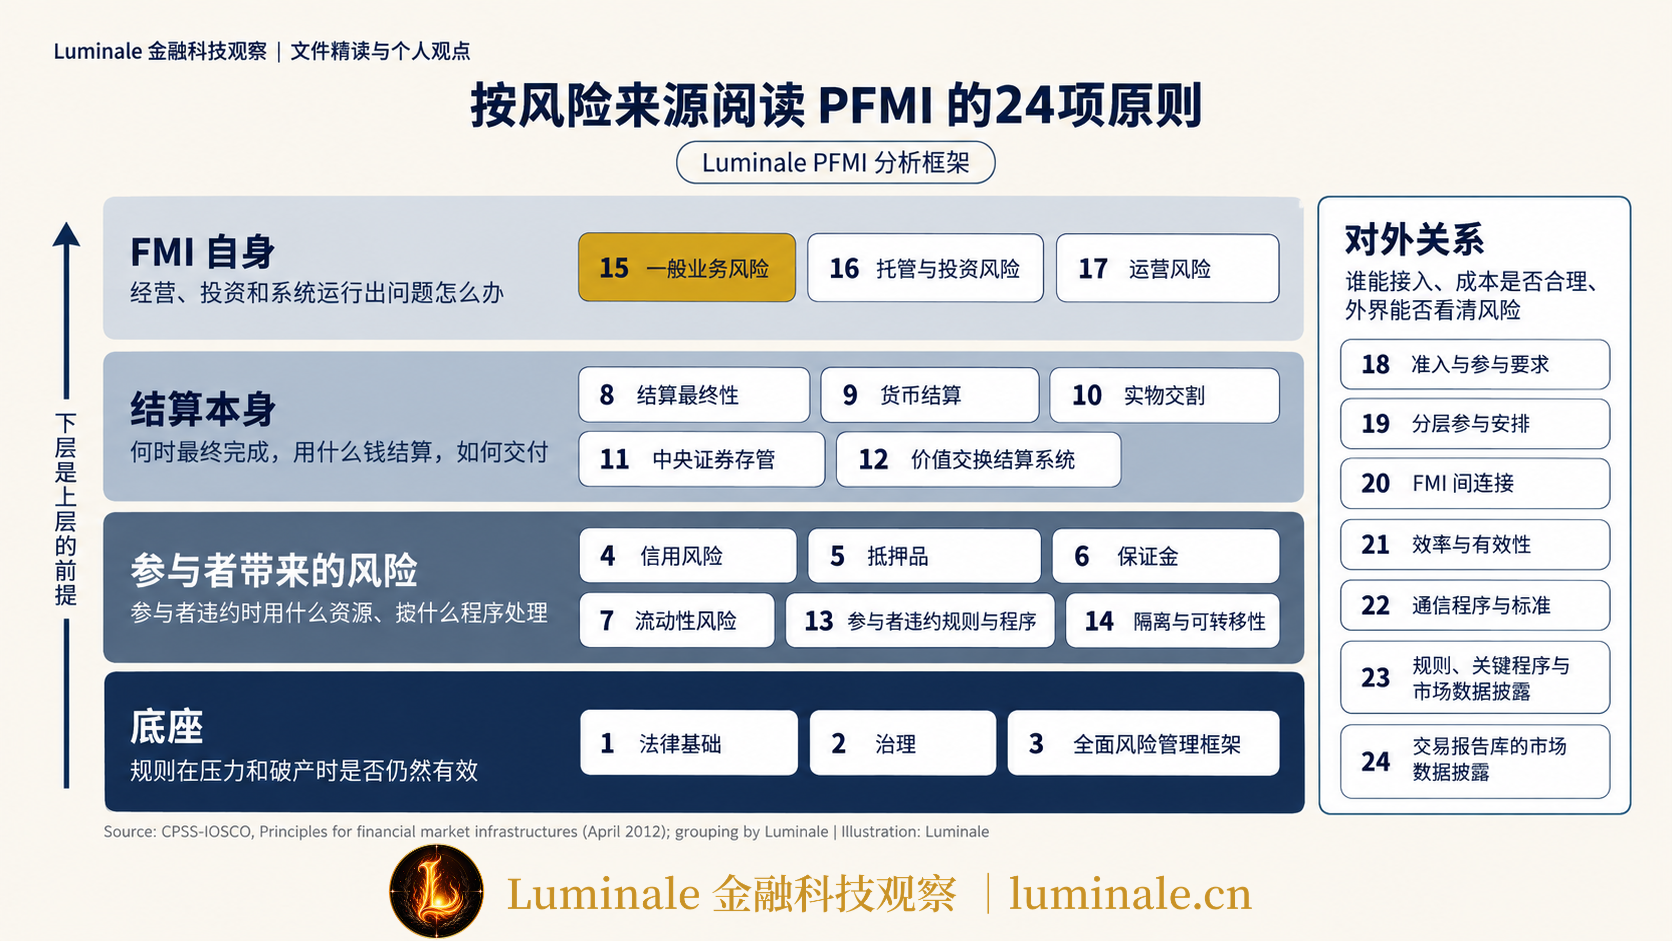
原则1排在第一,是因为后面所有风险控制都要靠法律撑住。多边净额、结算最终性、抵押品处置、违约处理,都必须在参与者破产时依然有效,否则清算所刚刚完成的净额计算,可能被破产管理人以法律依据不足为由推翻。原则1要求 FMI 在所有相关司法辖区,对每一项重要业务都有清晰、透明、可执行的法律基础[2]。
原则2和原则3管的是决策和整体视角。原则2要求 FMI 的治理安排既要促进 FMI 自身的安全和效率,也要支持更广泛的金融体系稳定和其他公共利益。原则3要求 FMI 全面管理法律、信用、流动性、运营及其他风险,包括它从结算银行、托管行、互联 FMI 那里承受的风险,以及它带给别人的风险[2]。
很多机构并不直接加入 FMI,而是通过直接参与者间接接入。间接参与者的交易量可能很大,风险却藏在 FMI 看不到的地方。原则19要求 FMI 识别、监测和管理分层参与带来的重大风险[2]。
24项原则并不是每一条都适用于每一类 FMI。PFMI 用一张适用表标明了这一点[3],下面摘出差异较大的几行:
| 原则 | PS | CSD | SSS | CCP | TR |
|---|---|---|---|---|---|
| 4 信用风险、5 抵押品、7 流动性风险 | ● | ● | ● | ||
| 6 保证金 | ● | ||||
| 8 结算最终性、9 货币结算 | ● | ● | ● | ||
| 11 中央证券存管 | ● | ||||
| 14 隔离与可转移性 | ● | ||||
| 15 一般业务风险、17 运营风险 | ● | ● | ● | ● | ● |
| 24 交易报告库的市场数据披露 | ● |
原则15和原则17对五类 FMI 都适用。一家 TR 不承担参与者的信用风险,不需要保证金,但它同样可能因为经营不善而无法持续提供服务。
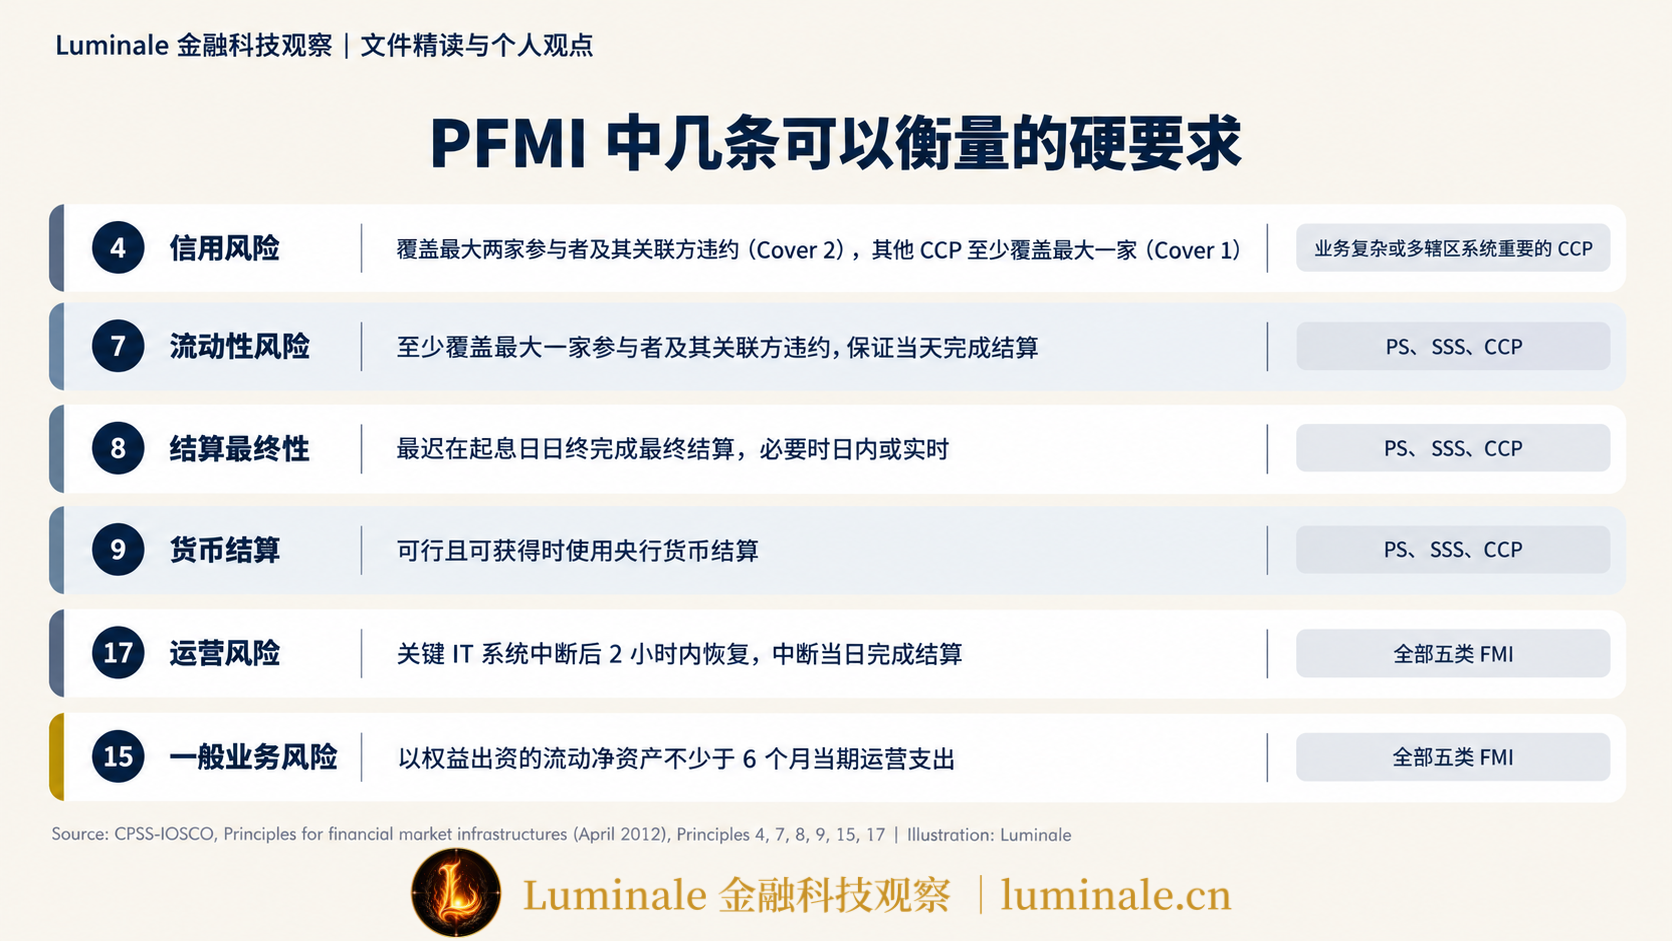
三、几条硬要求:Cover 2、起息日日终、央行货币、两小时
PFMI 多数条文是定性的,但有几处给出了可以衡量的门槛。这些门槛把原则落到了账户和资金上。
信用和流动性:Cover 1 与 Cover 2。 原则4要求 FMI 以较高置信度,充分覆盖对每个参与者的信用敞口。对 CCP,还要求在极端但可能的市场条件下,额外持有足以覆盖一系列压力情景的财务资源。业务风险较复杂、或在多个司法辖区具有系统重要性的 CCP,压力情景至少要包括可能造成最大信用敞口的两家参与者及其关联方同时违约,即通常所说的 Cover 2;其他 CCP 至少覆盖最大一家,即 Cover 1[2]。没有结算担保、但参与者之间存在信用敞口的延迟净额结算(Deferred Net Settlement, DNS)支付系统或证券结算系统,原则4的关键考虑也要求它至少能覆盖最大两家参与者造成的敞口[3]。
原则7对流动性提出类似要求:FMI 要在所有相关币种中持有足够的流动性资源,保证当天完成结算,压力情景至少包括最大一家参与者及其关联方违约。对业务复杂或多辖区系统重要的 CCP,PFMI 的措辞是应当考虑按两家违约的情景准备流动性[3]。信用和流动性两处的措辞强弱不同,引用时容易混淆。
以 CCP 为例,这些资源一般按违约瀑布(Default Waterfall)排列:先用违约会员自己的保证金和违约基金份额,再用 CCP 投入的自有资金,然后才是其他会员的违约基金份额。具体结构可以参考《CCP到底解决了什么问题?》。
结算:起息日日终和央行货币。 原则8要求 FMI 最迟在起息日(Value Date)日终提供清晰、确定的最终结算,必要或适宜时在日内或实时完成[2]。在《“支付成功”之后还能被撤销吗?》中讨论过这一点,这里不展开。
原则9要求 FMI 在可行且可获得时使用央行货币完成资金结算;不用央行货币时,要尽量减少并严格控制使用商业银行货币带来的信用和流动性风险[2]。两种安排在账户上的差别如下。假设银行 A 向银行 B 支付 100:
| 结算资产 | 付款方账户变化 | 收款方账户变化 | 收款方最终持有的是 |
|---|---|---|---|
| 央行货币 | 银行 A 在央行的准备金 −100 | 银行 B 在央行的准备金 +100 | 中央银行的负债 |
| 商业银行货币 | 银行 A 在结算银行的存款 −100 | 银行 B 在结算银行的存款 +100 | 结算银行的负债 |
用央行货币结算,收款银行拿到的是央行负债,不存在结算资产本身的信用风险。用商业银行货币结算,收款银行拿到的是结算银行的存款;如果结算银行出问题,已经完成的结算也可能变成对一家问题银行的债权。
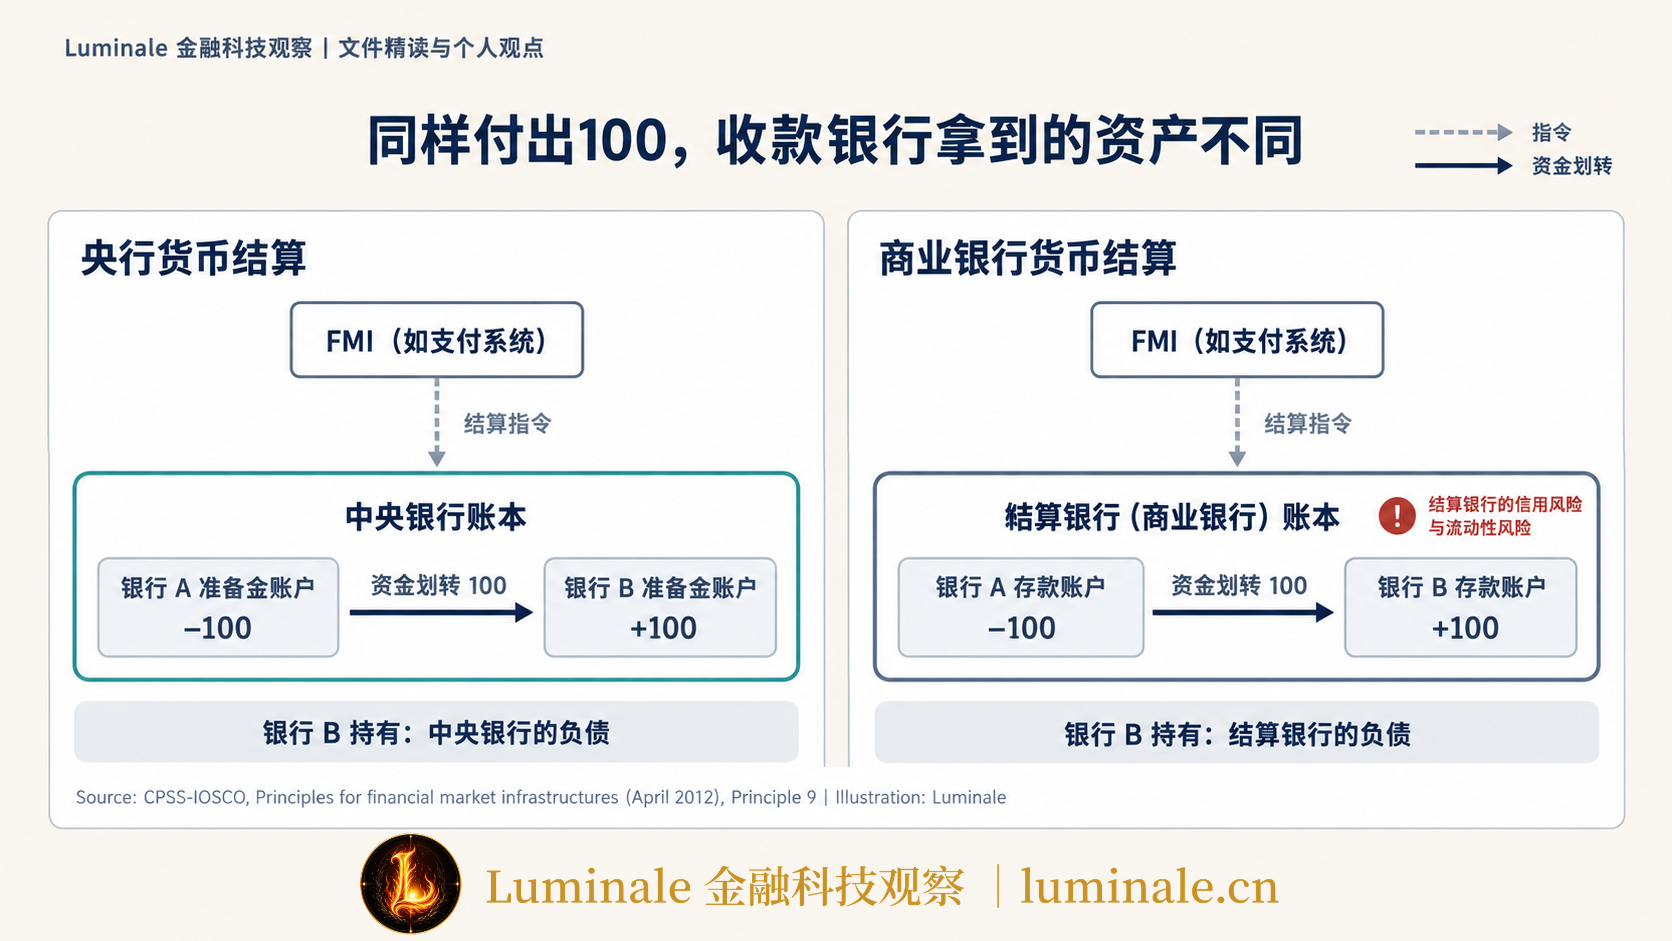
这也是为什么在《为什么不同银行的1元都是1元?》和《谁可以在中央银行开户?》中,反复把结算资产和央行账户放在一起讨论。
运营:两小时恢复,当日完成结算。 原则17的关键考虑要求 FMI 的业务连续性计划使用备用站点,并使关键信息技术系统在中断事件发生后两小时内恢复运行;同时,计划应能让 FMI 即使在极端情况下,也在中断当日完成结算[3]。系统两小时恢复只完成了一半,排队中的支付和到期的结算义务还得在当天处理完,否则参与者的头寸和流动性安排都会被打乱。
自身经营:至少六个月运营支出。 原则15要求 FMI 持有以权益出资的流动净资产(Liquid Net Assets Funded by Equity, LNAFE),最低不少于六个月的当期运营支出。这部分资产独立于用来覆盖参与者违约的资源[3]。这一条和银行的资本充足率不是一回事,它针对的是 FMI 自身经营亏损,要求的是用权益出资、并且能够变现的资产。
四、原则写给FMI,职责写给监管部门:PFMI的两条线
24项原则写给 FMI,另有五项职责写给中央银行、市场监管部门和其他相关部门[2]:
| 职责 | 内容 |
|---|---|
| A 对 FMI 的监管、监督和监测 | FMI 应当受到中央银行、市场监管部门或其他相关部门适当、有效的监管 |
| B 监管权力和资源 | 监管部门应当具备有效履职所需的权力和资源 |
| C 公开监管政策 | 监管部门应当明确并公开对 FMI 的监管政策 |
| D 适用 PFMI | 监管部门应当采纳 PFMI 并一致地适用 |
| E 与其他部门合作 | 监管部门之间应当在境内和跨境层面开展合作 |
这五项职责回答的是另一个问题:FMI 有没有做到,由谁确认,凭什么确认。职责E对跨境 FMI 尤其重要。一家 CCP 可能清算多种货币、服务多个国家的会员,单一国家的监管部门很难看到全部风险,需要几家监管部门建立合作安排。
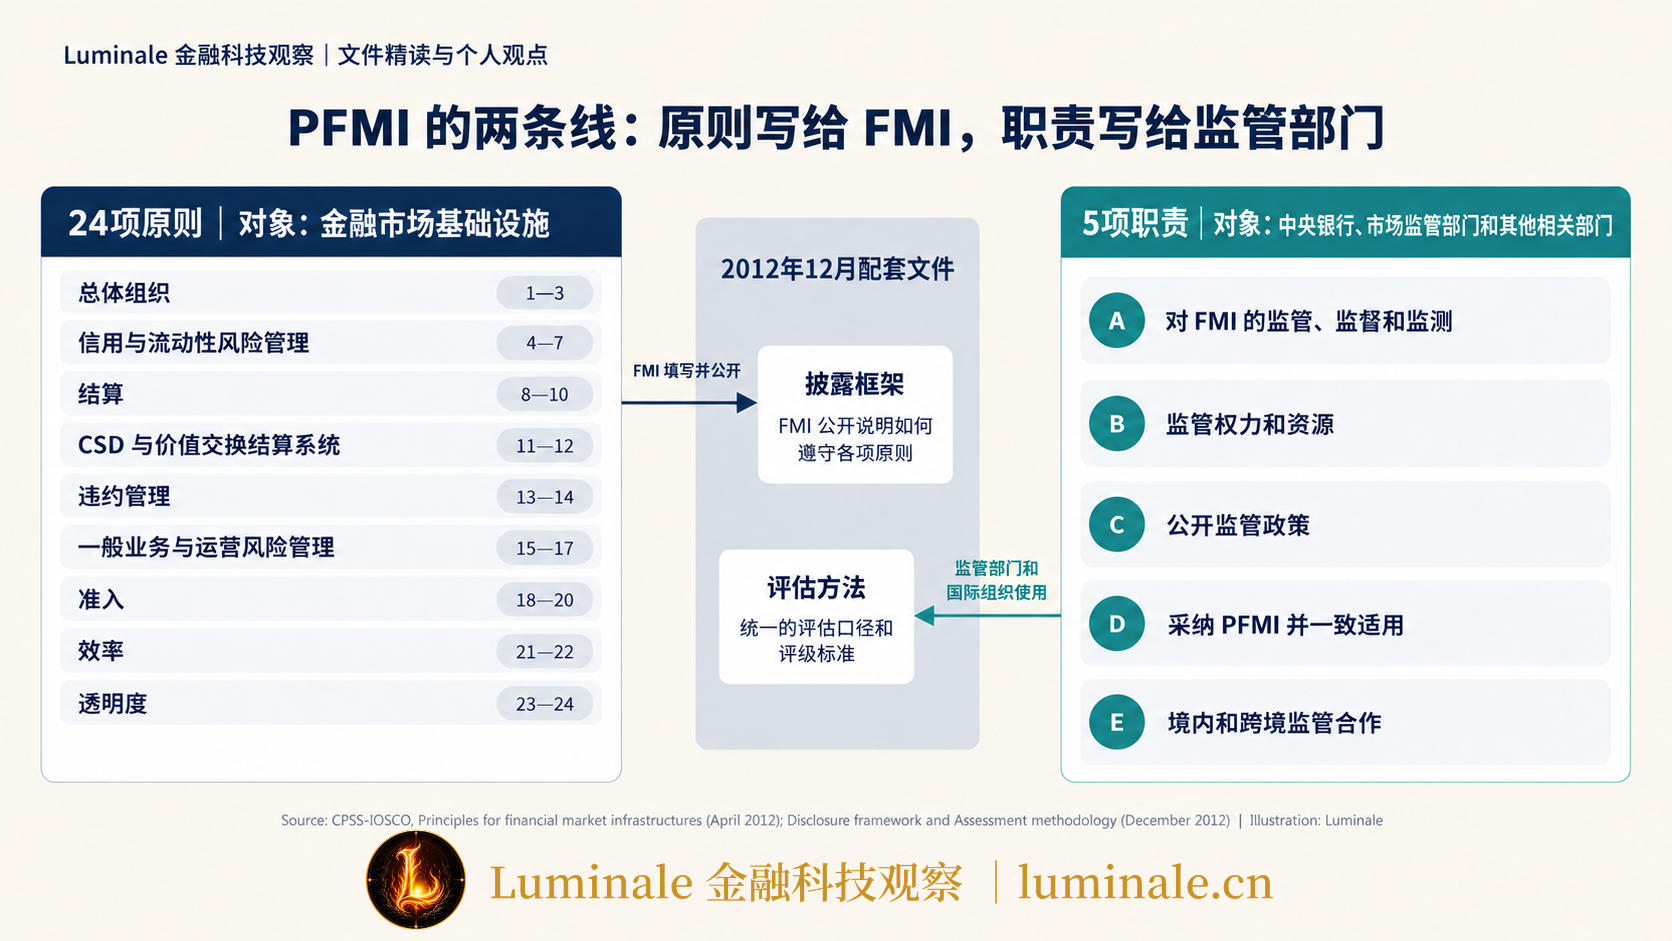
2012年12月,CPSS 和 IOSCO 又发布了两份配套文件:《披露框架》和《评估方法》[4]。前者规定 FMI 怎样对外说明自己如何遵守每一项原则,后者给监管部门和国际组织提供统一的评估口径,包括每项原则的评级标准。
披露与 PFMI 里的具体要求是对应的。原则23要求 FMI 向参与者提供足够的信息,让他们准确了解参与 FMI 所承担的风险、费用和其他重大成本[2]。一家 CCP 的会员需要知道自己在违约瀑布中处在什么位置、压力情况下可能被要求补缴多少资金,才能管理好自己的流动性。
2012年以后,CPMI 和 IOSCO 陆续发布了几份补充指引,包括 FMI 恢复(2014年发布,2017年修订)、网络韧性(2016年)、CCP 韧性(2017年)、PFMI 对系统重要性稳定币安排的适用(2022年)[5],以及这次的一般业务风险指引。这些文件不是在 PFMI 之外新增标准,而是 PFMI 的实施细则。
五、从国际原则到本国规章:各司法辖区怎样落地、披露和接受评估
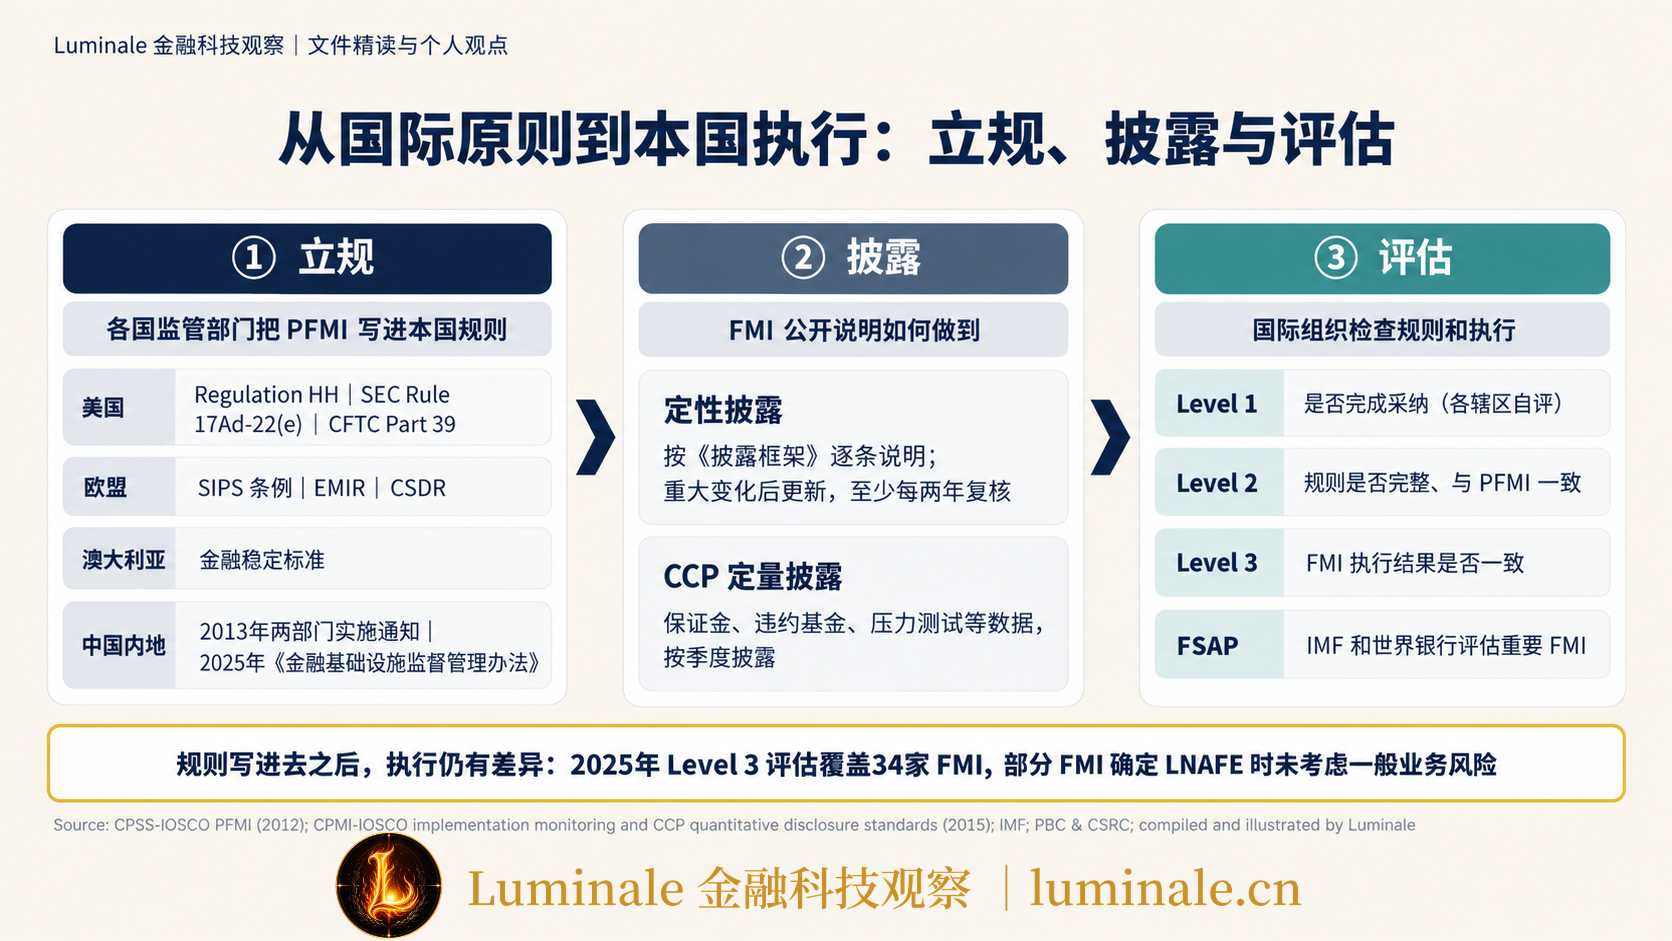
PFMI 没有直接的法律效力,它对 FMI 的约束要经过三个环节:各国把它写进本国规则,FMI 按规则公开披露,国际组织检查各国规则和 FMI 实际执行是否一致。
立规:把原则写进本国规则
PFMI 第1.30段要求相关部门争取在2012年底前,把原则和职责纳入本国法律和监管框架[3]。实际落地时,各国一般按 FMI 类型分给不同监管部门,下面是几个主要司法辖区的大致安排:
| 司法辖区 | 主要监管部门 | 主要规则 |
|---|---|---|
| 美国 | 美联储、美国证券交易委员会(SEC)、美国商品期货交易委员会(CFTC) | 美联储 Regulation HH(被指定的系统重要性金融市场公用事业);SEC 受管辖清算机构标准 Rule 17Ad-22(e);CFTC Part 39 中对系统重要性衍生品清算机构的要求 |
| 欧盟 | 欧洲中央银行、欧洲证券和市场管理局及各成员国监管部门 | 系统重要性支付系统监管条例(Regulation (EU) No 795/2014);《欧洲市场基础设施监管条例》(European Market Infrastructure Regulation, EMIR)管 CCP 和 TR;《中央证券存管机构条例》(Central Securities Depositories Regulation, CSDR)管 CSD |
| 澳大利亚 | 澳大利亚储备银行 | 《金融稳定标准》,分别适用于 CCP 和证券结算设施 |
| 中国香港 | 香港金融管理局、证券及期货事务监察委员会 | 《支付系统及储值支付工具条例》;《证券及期货条例》 |
| 中国内地 | 中国人民银行、中国证监会 | 2013年两部门实施 PFMI 的通知;2025年《金融基础设施监督管理办法》 |
美国、欧盟、澳大利亚的规则依据,可分别参见美联储2014年修订 Regulation HH 的公告、欧盟官方公报和澳储行标准页面[6]。以美国为例,美联储2014年修订 Regulation HH 时,用一套以 PFMI 为基础的统一标准,取代了此前分别针对支付系统和 CSD、CCP 的两套标准;由 SEC 或 CFTC 负责的被指定机构,则适用这两家机构各自的规则[6]。
2013年,中国人民银行办公厅和证监会办公厅分别发布实施 PFMI 的通知(银办发〔2013〕187号、证监办发〔2013〕42号)。2014年1月,两部门联合发布《关于开展金融市场基础设施评估工作的通知》,以 PFMI 为标准、以 CPSS-IOSCO《评估方法》为方法,对中国外汇交易中心、人民银行清算总中心、中央国债登记结算公司、中国银联、银行间市场清算所、中国证券登记结算公司和四家期货交易所等12家机构运营的系统开展评估,先由机构内部自评,再由两部门组织专家外部评估[7]。人民银行发布的《中国支付体系发展报告(2016)》提到,评估结果认为中国金融市场基础设施整体符合 PFMI 的要求,两部门已全面接受 PFMI 并纳入监管框架[8]。2025年,人民银行和证监会发布《金融基础设施监督管理办法》,自2025年10月1日起施行,其中第七条提出金融基础设施的建设、运营和监管应与 PFMI 等国际准则相接轨,具体可参见本站《金融基础设施到底包括什么?》。
披露:FMI 自己公开怎样做到
按照 PFMI 第3.23.7段,FMI 应当定期完成并公开对《披露框架》的回答;系统或环境发生重大变化后要及时更新,至少每两年全面复核一次[3]。CCP 还有一套定量披露要求。2015年,CPMI 和 IOSCO 发布《CCP 公开定量披露标准》,要求 CCP 按统一模板,按季度披露保证金、违约基金、压力测试、流动性资源等数据[9]。打开一家 CCP 的 PFMI 披露页面,通常能看到两部分材料:一份按24项原则逐条说明的长文档,以及一组按季度更新的定量表格。
评估:国际组织检查各国做没做到
CPMI 和 IOSCO 用三级监测跟踪 PFMI 的实施[10]:
| 级别 | 检查什么 | 已发布的情况 |
|---|---|---|
| Level 1 | 各司法辖区是否完成采纳 PFMI 所需的法律、规章和政策,由各辖区自评 | 2013年发布首份报告,至2018年共五次更新,之后改为在线跟踪表 |
| Level 2 | 已采纳的规则是否完整,是否与 PFMI 一致 | 已覆盖美国、日本、欧盟、澳大利亚、中国香港、新加坡、加拿大、瑞士、巴西、土耳其、英国等,最新一份是2026年4月的英国支付系统和 CSD/SSS 报告 |
| Level 3 | 不同 FMI 的实际执行结果是否一致 | 已做过监管职责、10家衍生品 CCP 的风险管理与恢复、CCP 恢复计划与财务资源跟进、业务连续性、网络韧性、一般业务风险等专题 |
国际货币基金组织(International Monetary Fund, IMF)和世界银行开展的金融部门评估规划(Financial Sector Assessment Program, FSAP),也会评估重要 FMI 对 PFMI 的遵守情况。IMF 2018年发布了中国 FSAP 技术说明[11]。
三个环节放在一起看,Level 1 衡量的是规则有没有写进去,Level 2 衡量写得对不对,Level 3 才看 FMI 实际做得怎样。2025年11月发布的一般业务风险 Level 3 评估覆盖34家 FMI,发现部分 FMI 在确定 LNAFE 时没有考虑一般业务风险,也没有明确的补充权益计划[12]。规则早在十多年前就写进了各国框架,执行结果仍然参差不齐,这就是 CPMI 和 IOSCO 要为原则15单独出一份指引的原因。
六、FMI也是一家会亏钱的公司
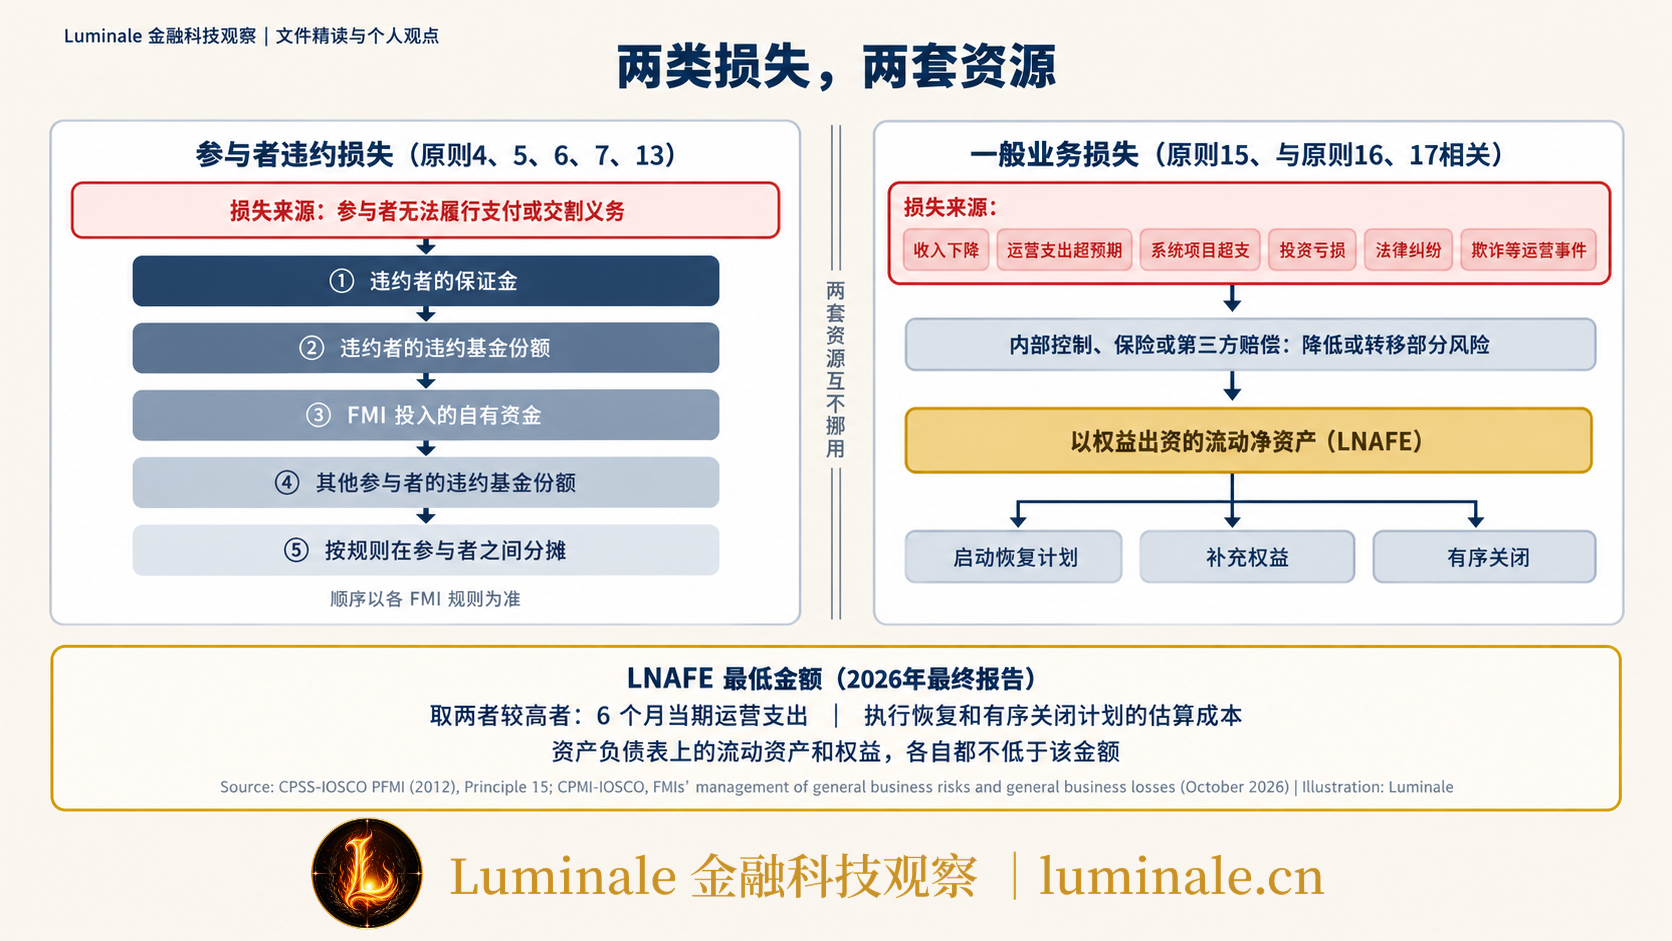
PFMI 的大部分篇幅都在处理别人带来的风险:参与者违约、抵押品贬值、结算银行倒闭、间接参与者的风险传到 FMI。对这些风险,PFMI 准备了一整套工具,保证金、违约基金、损失分摊规则、事先约定的违约处理程序。
原则15处理的是另一类损失。按照 PFMI 的解释性说明,一般业务风险(General Business Risk)指 FMI 作为一家企业在管理和运营中可能出现的风险和损失,它与参与者违约无关,也不在信用风险、流动性风险原则准备的财务资源覆盖范围内。收入下降、支出超过收入,最后形成要用资本承担的亏损;业务战略执行不力、现金流为负、运营支出意外大幅增加,都可能导致这类损失。法律纠纷、投资亏损、欺诈或盗窃等运营事件,也可能以一次性大额损失的形式落到这里[3]。
| 对比项 | 参与者违约损失 | 一般业务损失 |
|---|---|---|
| 损失从哪里来 | 某个参与者无法履行支付或交割义务 | FMI 自身的经营、投资、法律纠纷或运营事件 |
| 主要依据 | 原则4、5、6、7、13 | 原则15,并与原则16、17相关 |
| 可用资源 | 违约者的保证金和违约基金份额、FMI 投入的自有资金、其他参与者的违约基金份额等 | 内部控制、保险或第三方赔偿,以及以权益出资的流动净资产 |
| 资源不够时 | 按事先约定的规则在参与者之间分摊 | 启动恢复计划,补充权益,或有序关闭 |
这种区分说明:一家 CCP 即使会员从不违约,也可能因为一个大型系统项目超支、一笔投资亏损,或一场诉讼,而陷入经营困难。参与者交的保证金不能拿来填这个窟窿。PFMI 允许 FMI 通过内部控制、保险或第三方赔偿降低或转移部分风险[3],剩下的主要靠自己的权益资本承担。
这类风险近几年受到更多关注。很多 FMI 正在投入大量资金做系统升级、跨境互联和代币化试点,项目周期长、预算不确定;一部分 FMI 是上市公司或营利性机构,面临同业竞争,另一部分由中央银行运营,激励不同。2022年,CPMI 和 IOSCO 还明确 PFMI 可以适用于系统重要性稳定币安排[5],新型安排的经营风险和传统 FMI 一样,最后也要回到谁来承担损失、服务能否持续的问题上。
2026年10月的最终报告对原则15做了几处细化[1]。其中最直接的一处是 LNAFE 的最低金额。PFMI 原文要求至少六个月运营支出;最终报告要求 FMI 再估算执行恢复和有序关闭计划的全部成本,包括正常运营支出、恢复和关闭带来的额外支出以及需要用 LNAFE 覆盖的损失,两者比较后取较高者。最终报告还要求资产负债表上的流动资产和权益各自都不低于要求的 LNAFE 金额。
结语
把 PFMI 从头读到尾,会发现它始终在回答两个问题:最坏情况下损失由谁承担,关键服务能不能继续。效率、准入和透明度都建立在这两个问题已经有答案的基础上。
对参与者违约,PFMI 和后续补充指引已经给出了比较成熟的答案。对 FMI 自身的经营损失,答案还在继续细化。随着 FMI 承担越来越多的技术投入和跨境连接,FMI 自身的财务韧性会和它管理参与者风险的能力一样重要。
参考资料
[1]: CPMI、IOSCO,《FMIs' management of general business risks and general business losses: further guidance to the PFMI – final report》,2026年10月。 ↩
[2]: CPSS、IOSCO,《Principles for financial market infrastructures》,2012年4月,“Overview of principles and responsibilities”部分。 ↩
[3]: CPSS、IOSCO,《Principles for financial market infrastructures》,2012年4月,第1.19、1.20、1.30段,表1,原则4关键考虑3、原则7解释性说明、原则15关键考虑3及第3.15.1、3.15.3段、原则17关键考虑6、第3.23.7段。 ↩
[4]: CPSS、IOSCO,《Principles for financial market infrastructures: Disclosure framework and Assessment methodology》,2012年12月。 ↩
[5]: CPMI、IOSCO,《Recovery of financial market infrastructures》,2014年10月发布、2017年7月修订;《Guidance on cyber resilience for financial market infrastructures》,2016年6月;《Resilience of central counterparties (CCPs): Further guidance on the PFMI》,2017年7月;《Application of the Principles for Financial Market Infrastructures to stablecoin arrangements》,2022年7月。 ↩
[6]: 美联储,《Financial Market Utilities, Final Rule》,Federal Register, 2014年11月5日;欧洲中央银行,《Regulation (EU) No 795/2014 on oversight requirements for systemically important payment systems》,2014年7月;澳大利亚储备银行,《Financial Stability Standards》。 ↩
[7]: 中国人民银行办公厅、中国证监会办公厅,《关于开展金融市场基础设施评估工作的通知》,2014年1月。 ↩
[8]: 中国人民银行支付结算司,《中国支付体系发展报告(2016)》,中国金融出版社,2017年5月,第一部分“完成金融市场基础设施评估”。 ↩
[9]: CPMI、IOSCO,《Public quantitative disclosure standards for central counterparties》,2015年2月。 ↩
[10]: CPMI,《Monitoring implementation of the PFMI》,BIS 网站,2026年10月访问。 ↩
[11]: IMF,《The People's Republic of China: Financial Sector Assessment Program – Systemic Oversight of Financial Market Infrastructures – Technical Note》,IMF Country Report No. 18/192,2018年6月。 ↩
[12]: CPMI、IOSCO,《Implementation monitoring of the PFMI: Level 3 assessment on general business risks》,2025年11月。 ↩
本文首发于 Luminale 金融科技观察:https://luminale.cn/articles/reading-pfmi-principles-for-fmis